
REA คืออะไร? ให้ AI ช่วย Reverse Engineering พร้อมหลักฐานได้อย่างไร
อยากรู้ว่าฟีเจอร์ในโปรแกรมทำงานอย่างไร แต่ไม่รู้จะเริ่มอ่านไฟล์หรือโค้ดตรงไหน? REA ช่วยให้ผู้ช่วย AI เรียกเครื่องมือวิเคราะห์ซอฟต์แวร์เพื่อหาคำตอบ บทความนี้อธิบายว่าผลที่ได้มีหลักฐานอะไรให้ตรวจ ควรอ่านอย่างไร และอะไรที่ยังสรุปไม่ได้จากการวิเคราะห์
REA เชื่อม AI agent กับเครื่องมือทำความเข้าใจซอฟต์แวร์
REA ย่อมาจาก Reverse Engineer Anything เป็นโครงการของ morluto ที่ให้ผู้ช่วย AI สำหรับงานเขียนโค้ด (coding agent) เรียกเครื่องมือวิเคราะห์ซอฟต์แวร์ผ่าน MCP ผู้ใช้เรียกเครื่องมือชุดเดียวกันผ่านบรรทัดคำสั่ง (CLI) ได้ด้วย ผลการวิเคราะห์มีทั้งข้อมูลประกอบคำตอบ เช่น โค้ดที่ถอดกลับ คำสั่งเครื่อง และความสัมพันธ์ระหว่างฟังก์ชัน พร้อมระบุสิ่งที่ยังหาคำตอบไม่ได้ อ่านภาพรวม REA จากโครงการต้นทาง
Reverse engineering ในบริบทนี้คือการศึกษาพฤติกรรมและโครงสร้างจากตัวโปรแกรมหรือไฟล์ที่มีอยู่ ข้อมูลที่ได้อาจช่วยอธิบายฟีเจอร์ ตรวจความเข้ากันได้ หรือใช้เขียนโค้ดของเราเอง แต่โค้ดที่ถอดกลับอาจไม่เหมือนซอร์สโค้ดเดิม เพราะชื่อตัวแปร คอมเมนต์ และโครงสร้างบางส่วนอาจสูญหายไปตั้งแต่ขั้นตอนคอมไพล์
ในมุมของ KrobClick การเชื่อมเครื่องมือแบบนี้ช่วยลดการคัดลอกข้อมูลส่งไปมาระหว่างเครื่องมือกับ agent ผู้ใช้เริ่มจากคำถามเฉพาะเรื่อง เช่น “ปุ่มส่งออกนี้สร้างไฟล์จากข้อมูลตรงไหน” แล้วให้ agent ค้นหลักฐานที่เกี่ยวข้องต่อ คำตอบจึงมีตำแหน่งข้อมูลต้นทางให้กลับไปตรวจได้ มากกว่าการอธิบายจากภาพหน้าจอหรือชื่อฟีเจอร์เพียงอย่างเดียว
Agent ตั้งคำถาม ส่วน REA คืนหลักฐานจากเครื่องมือ
กระบวนการเริ่มจากผู้ใช้ระบุสิ่งที่อยากรู้ จากนั้น agent แบ่งเป็นคำถามย่อยและให้ REA เรียกเครื่องมือวิเคราะห์ เมื่อได้ผลพร้อมหลักฐาน agent จึงนำมาอธิบายหรือค้นต่อ เครื่องมืออ่านหรือสังเกตข้อมูลตามขอบเขตที่รองรับ ส่วน agent เป็นผู้ตีความข้อมูลเหล่านั้นให้เป็นคำตอบ
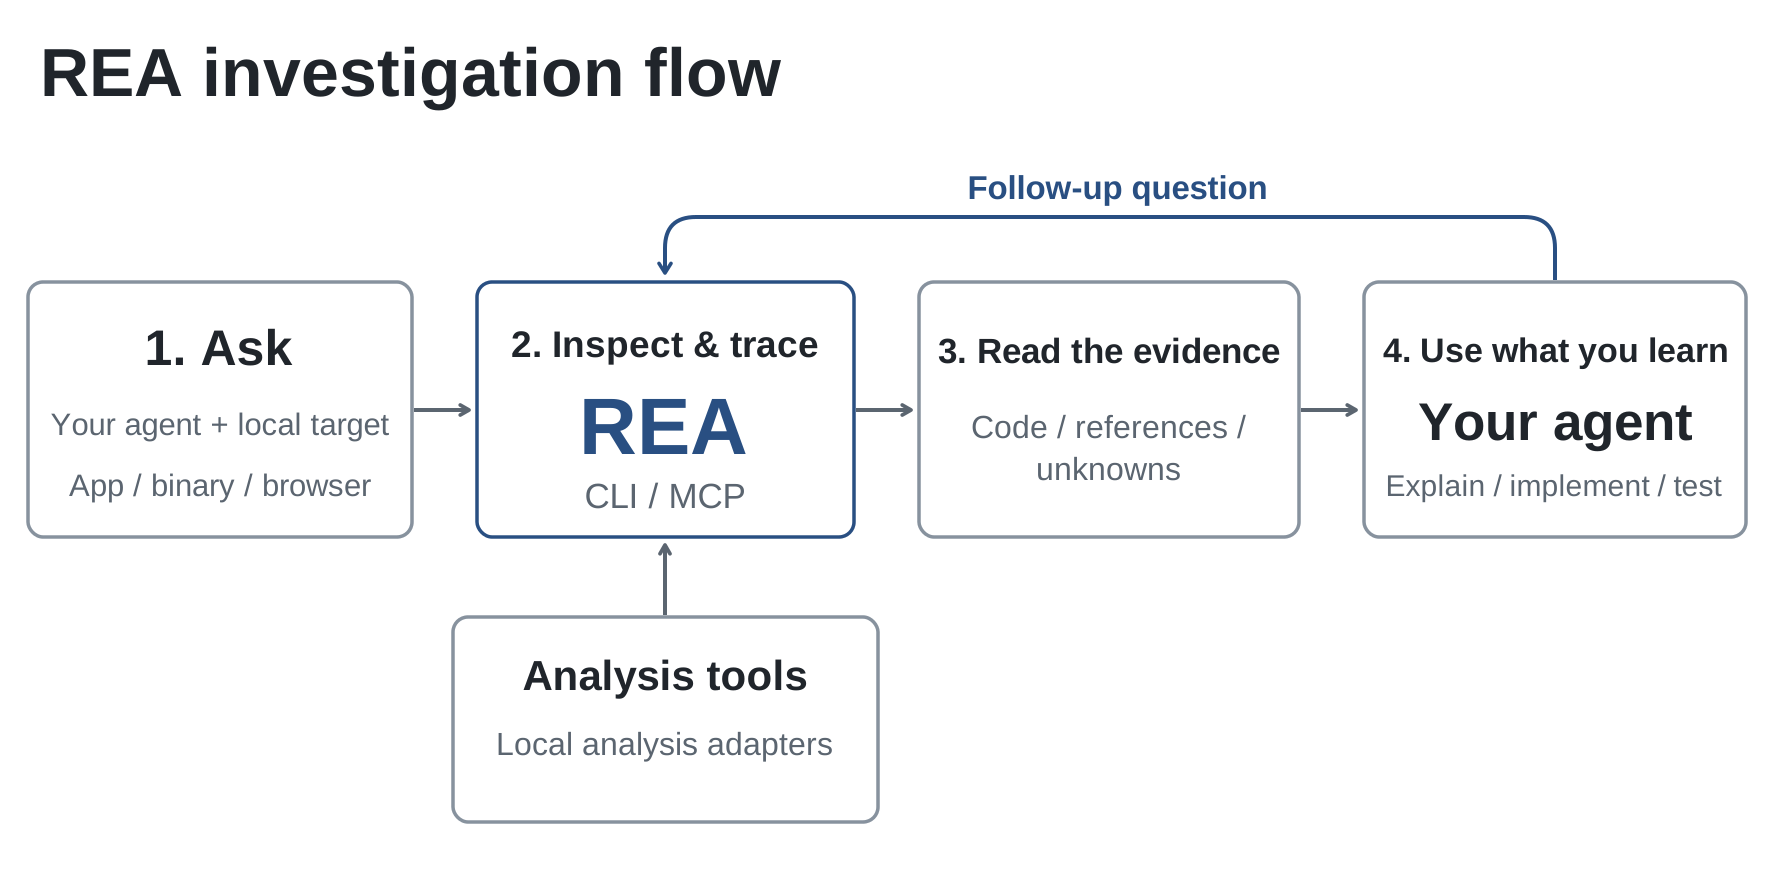
MCP ในที่นี้คือช่องทางเชื่อม agent เข้ากับเครื่องมือ REA ทำหน้าที่เชื่อมการทำงานกับตัววิเคราะห์ เช่น Ghidra, Hopper หรือ IDA ไม่ได้เป็นโมเดล AI อีกตัวหรือทดแทนตัววิเคราะห์เหล่านี้ในทุกงาน การวิเคราะห์ไฟล์โปรแกรมที่เป็นคำสั่งเครื่อง (native analysis) อาจต้องใช้ตัววิเคราะห์หรือ provider เหล่านี้ ส่วน JavaScript อ่านแบบ static หรืออ่านไฟล์โดยไม่รันโค้ดได้โดยไม่ต้องใช้ตัววิเคราะห์ native
เวลาอ่านผล KrobClick เสนอให้แยกว่าเครื่องมือพบอะไร agent ตีความอย่างไร และมีพฤติกรรมใดที่ทดสอบแล้ว หากคำตอบสรุปจากโค้ดบางช่วงว่าแอปทำเช่นนั้นทุกครั้ง ควรตรวจจุดเรียกฟังก์ชัน เงื่อนไข และกรณีที่ยังไม่ได้ตรวจ ก่อนนำข้อสรุปไปใช้
REA ใช้กับอะไรได้บ้าง?
REA มีเครื่องมือสำหรับอ่านเว็บไซต์ แอปเดสก์ท็อป ไฟล์โปรแกรม แอป Android เฟิร์มแวร์ และไฟล์บันทึกเครือข่าย แต่แต่ละประเภทใช้วิธีวิเคราะห์และเครื่องมือเสริมต่างกัน ตารางนี้สรุปจากเอกสารบนสาขา main ที่ตรวจวันที่ 23 ตุลาคม 2569 ต้องเทียบกับรุ่นที่ติดตั้งและเครื่องมือที่เชื่อมกับ agent จริงก่อนใช้งาน
| ประเภท | ตัวอย่างไฟล์หรืองาน | สิ่งที่วิเคราะห์ได้ | เงื่อนไขและข้อจำกัด |
|---|---|---|---|
| เว็บไซต์ / Web App | SaaS, เว็บ AI หรือ Dashboard ที่มีสิทธิ์เข้าถึง | โครงสร้างหน้า JavaScript และคำขอเครือข่ายที่สังเกตได้ | เชื่อมกับเบราว์เซอร์ตระกูล Chrome ผ่าน CDP; เห็นเฉพาะข้อมูลที่หน้าเว็บเปิดเผยและช่วงที่บันทึก ไม่ได้เห็นโค้ดฝั่งเซิร์ฟเวอร์ทั้งหมด |
| Browser Extension | ส่วนขยาย Chrome หรือ Edge | ยังไม่ยืนยันว่ารองรับการวิเคราะห์ส่วนขยายโดยตรง | เอกสารที่ตรวจยังไม่มีขั้นตอนเฉพาะสำหรับ Manifest, Extension APIs หรือไฟล์ .crx; การอ่าน JavaScript ที่แยกออกมาได้ไม่ยืนยันพฤติกรรมของส่วนขยายทั้งตัว |
| โปรแกรม Windows | ไฟล์ native .exe, .dll ในรูปแบบ PE | ฟังก์ชัน คำสั่ง assembly โค้ดจำลองที่ถอดกลับ (pseudocode) และจุดเรียกฟังก์ชัน | ต้องมีตัววิเคราะห์ เช่น Ghidra, Hopper หรือ IDA ที่รองรับไฟล์นั้น; ไฟล์ .exe หรือ .dll ที่เป็น .NET ใช้การวิเคราะห์อีกกลุ่มหนึ่ง |
| โปรแกรม macOS | ชุดแอป .app และไฟล์ Mach-O | โครงสร้างชุดแอป รายการไฟล์ และความสัมพันธ์ของส่วนประกอบ; วิเคราะห์โค้ด native ต่อได้ด้วยเครื่องมือที่รองรับ | การอ่านโครงสร้างแอปกับการถอดโค้ดเป็นคนละขั้น ต้องเลือกไฟล์โปรแกรมและสถาปัตยกรรมให้ตรงกับตัววิเคราะห์ |
| โปรแกรม Linux | ไฟล์โปรแกรม ELF และไลบรารี .so | ฟังก์ชัน คำสั่งเครื่อง สัญลักษณ์ และจุดอ้างอิงในไบนารี | ต้องตรวจรูปแบบไฟล์และสถาปัตยกรรมที่ตัววิเคราะห์รองรับ; ชื่อระบบปฏิบัติการของไฟล์ไม่ได้บอกว่าใช้เครื่องใดวิเคราะห์ได้บ้าง |
| แอป Android | ไฟล์ .apk | ข้อมูล Manifest, คลาส เมธอดที่ถอดโค้ด และจุดอ้างอิง | ต้องมี JADX แบบไม่เปิดหน้าต่าง (headless) และชุดพัฒนาจาวา (JDK) แบบเต็ม; งานนี้อ่านไฟล์โดยไม่รันแอป และไม่รวมการวิเคราะห์ไลบรารี native ภายใน APK โดยอัตโนมัติ |
| โปรแกรม .NET | Assembly ที่สร้างจาก C# หรือภาษา .NET อื่น | ข้อมูลกำกับ (metadata), ชุดคำสั่งภาษากลาง (CIL), เมธอด และการประกาศเรียกโค้ด native | อ่านแบบ static โดยไม่โหลดหรือรันโค้ด จึงยังไม่ยืนยันพฤติกรรมขณะทำงานจริง |
| แอป Electron | โฟลเดอร์แอปหรือไฟล์ .asar | โมดูล JavaScript, imports, source maps และการสื่อสารระหว่าง process ผ่าน IPC | อ่านได้โดยไม่รันแอป แต่ชื่อหรือเส้นทางที่สร้างตอนรันอาจตามได้ไม่ครบ; native add-on อาจต้องวิเคราะห์แยก |
| เกม | เกม native เช่น DX-Ball | ตรรกะของฟังก์ชันที่เลือก เช่น สูตรคำนวณตำแหน่งเสียง จากคำสั่งเครื่องและจุดเรียก | ใช้วิธีตามชนิดไฟล์ของเกม กรณีศึกษาหนึ่งฟังก์ชันไม่ยืนยันว่าจะกู้ซอร์สหรือโครงสร้างของทุกเกมได้ครบ |
| ไฟล์แพ็กเกจ | .zip, .ipa, .asar | รายการไฟล์ ทรัพยากร และโครงสร้างแอปที่บรรจุอยู่; การอ่านโค้ดภายในขึ้นกับชนิดไฟล์นั้น | การเปิดดูรายการไฟล์ไม่ได้เท่ากับถอดโค้ดหรือรันแอปได้ครบ; IPA เป็นแพ็กเกจแอป iOS ไม่ใช่ Android APK |
| Firmware | ไฟล์เฟิร์มแวร์ของอุปกรณ์ | ส่วนต่าง ๆ ของไฟล์ ผลการแยกไฟล์ภายใน และไฟล์ที่ส่งต่อไปวิเคราะห์ native ได้ | ใช้ Binwalk / Unblob บน Linux ตามคู่มือ ต้องเตรียมเครื่องมือเสริมเอง; ไม่ใช่การจำลองหรือรันเฟิร์มแวร์ทั้งระบบ |
| Network Capture | ไฟล์ .pcap, .pcapng ที่บันทึกไว้แล้ว | โปรโตคอล ปลายทาง DNS, TLS SNI และข้อมูลคำขอ HTTP ที่มีอยู่ในไฟล์ | ต้องมี TShark / capinfos; เครื่องมือสรุป PCAP และเครื่องมือเลือกฟิลด์แพ็กเกตมีข้อจำกัดระบบปฏิบัติการต่างกัน และไม่ได้ดักจับข้อมูลสดให้เอง |
แหล่งข้อมูลสำหรับเลือกวิธีวิเคราะห์: รายการประเภทงานใน README, เว็บไซต์และ CDP, JavaScript / Electron / ASAR, ชุดแอป Apple และ IPA, Android APK, .NET และ Firmware
สำหรับ PCAP ต้องแยกสองงาน: เครื่องมือสรุปไฟล์ PCAP ใช้ TShark และ capinfos โดยเอกสารระบุเงื่อนไขสำหรับ Linux และ Windows ส่วน macOS ยังมีข้อจำกัดในการอ่านไฟล์ capture ขณะที่ เครื่องมือเลือกฟิลด์และกรองแพ็กเกต ระบุให้ใช้ Linux กับ TShark 4.x และ prlimit การรองรับไฟล์จึงต้องตรวจเป็นรายเครื่องมือ ไม่สรุปจากคำว่า PCAP เพียงอย่างเดียว
ก่อนเริ่ม ให้แยกสามเรื่องออกจากกัน: ไฟล์มาจากระบบใด เครื่องที่ใช้วิเคราะห์เป็นระบบใด และติดตั้งตัววิเคราะห์อะไรไว้ ตัวอย่างเช่น ไฟล์เกม Windows กับการรัน Ghidra บน Windows เป็นคนละเงื่อนไข อ่าน ข้อแตกต่างระหว่างโค้ดบน main กับแพ็กเกจที่เผยแพร่ และตรวจรายการเครื่องมือของเซิร์ฟเวอร์ REA ที่ใช้อยู่ก่อนมอบหมายงาน ตารางนี้อธิบายเอกสารของผู้พัฒนา ไม่ใช่ผลทดลองรองรับไฟล์ทั้ง 12 กลุ่มโดย KrobClick
ก่อนส่งต่อข้อสรุป ให้ผูกหลักฐานกับรุ่นไฟล์หรือ hash ที่ตรวจ รวมช่วงเวลาสังเกตและเงื่อนไขที่ยังไม่ครอบคลุม หากโปรแกรมอัปเดตภายหลัง ต้องตรวจเส้นทางที่เกี่ยวข้องใหม่ ไม่ใช้ผลจาก binary หรือบันทึกเครือข่ายรุ่นเดิมรับรองทุกเวอร์ชัน นี่เป็นเกณฑ์จัดทำรายงานของ KrobClick ไม่ใช่การยืนยันว่า REA เก็บข้อมูลเหล่านี้ให้อัตโนมัติทุกกรณี
อ่านหลักฐานให้รู้ว่าอะไรยังเป็นข้อสันนิษฐาน
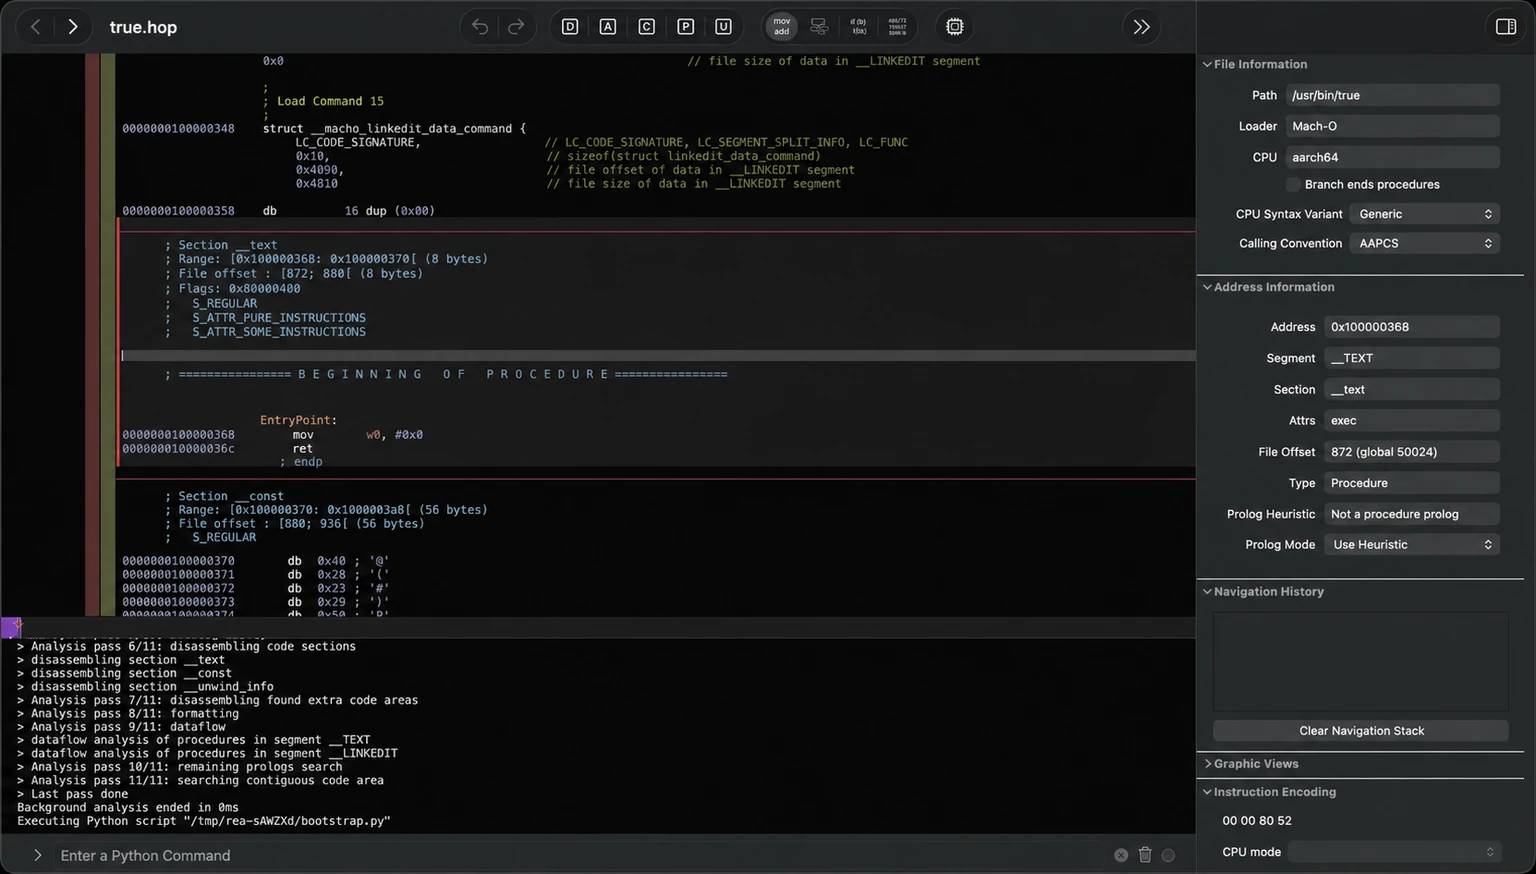
ภาพ Hopper แสดงคำสั่ง assembly ข้อมูลไฟล์ และบันทึกการวิเคราะห์ ซึ่งเป็นหลักฐานที่ต้องแยกจากคำอธิบายของ agent ส่วน pseudocode คือโค้ดจำลองที่ตัววิเคราะห์ถอดกลับมาให้อ่านง่าย แม้หน้าตาจะคล้ายภาษาโปรแกรม ก็ยังต้องตรวจว่าตีความได้ถูกต้องหรือไม่ โดยเฉพาะไฟล์ที่ผ่านการปรับประสิทธิภาพ (optimization) ซึ่งอาจมีโครงสร้างซับซ้อนหรือสูญเสียข้อมูลบางส่วนจากต้นฉบับ
ในการประเมินคำตอบหนึ่งข้อ KrobClick เสนอให้ถามต่อดังนี้:
- หลักฐานอยู่ที่ไหน: มีชื่อไฟล์ ตำแหน่งในซอร์สโค้ด หรือแอดเดรสของฟังก์ชันให้ตรวจตามหรือไม่
- ข้อสรุปมาจากอะไร: เครื่องมือพบเพียงเส้นทางที่โค้ดอาจเรียกใช้ หรือมีหลักฐานว่าถูกเรียกขณะรันจริง
- อะไรยังไม่ทราบ: มีค่า ชื่อช่องทางสื่อสาร หรือปลายทางที่ต้องคำนวณตอนรันและยังระบุไม่ได้หรือไม่
- ทดสอบอย่างไร: ใช้ข้อมูลเข้าและเงื่อนไขใด แล้วนำผลลัพธ์ไปเทียบกับอะไร
คู่มือวิเคราะห์เว็บไซต์ของโครงการยกตัวอย่างปุ่ม Export ที่โหลด JSON แล้วสร้าง CSV ข้อมูลเครือข่ายที่บันทึกไว้ช่วยยืนยันว่าเกิดคำขอในช่วงนั้น ส่วนวิธีสร้างไฟล์ CSV ต้องอ่านสคริปต์เพิ่มเติม หลักฐานสองส่วนนี้จึงใช้ตอบคนละคำถาม และการเริ่มบันทึกข้อมูลไม่ได้ทำให้เห็นกิจกรรมก่อนหน้านั้นย้อนหลัง ตัวอย่างการวิเคราะห์เว็บไซต์และคำขอเครือข่าย
ตัวอย่างจากผู้พัฒนา: ใช้ REA ตรวจวิธีคิดเปอร์เซ็นต์
Calculator: ปุ่มเปอร์เซ็นต์ขึ้นกับเครื่องหมายก่อนหน้า
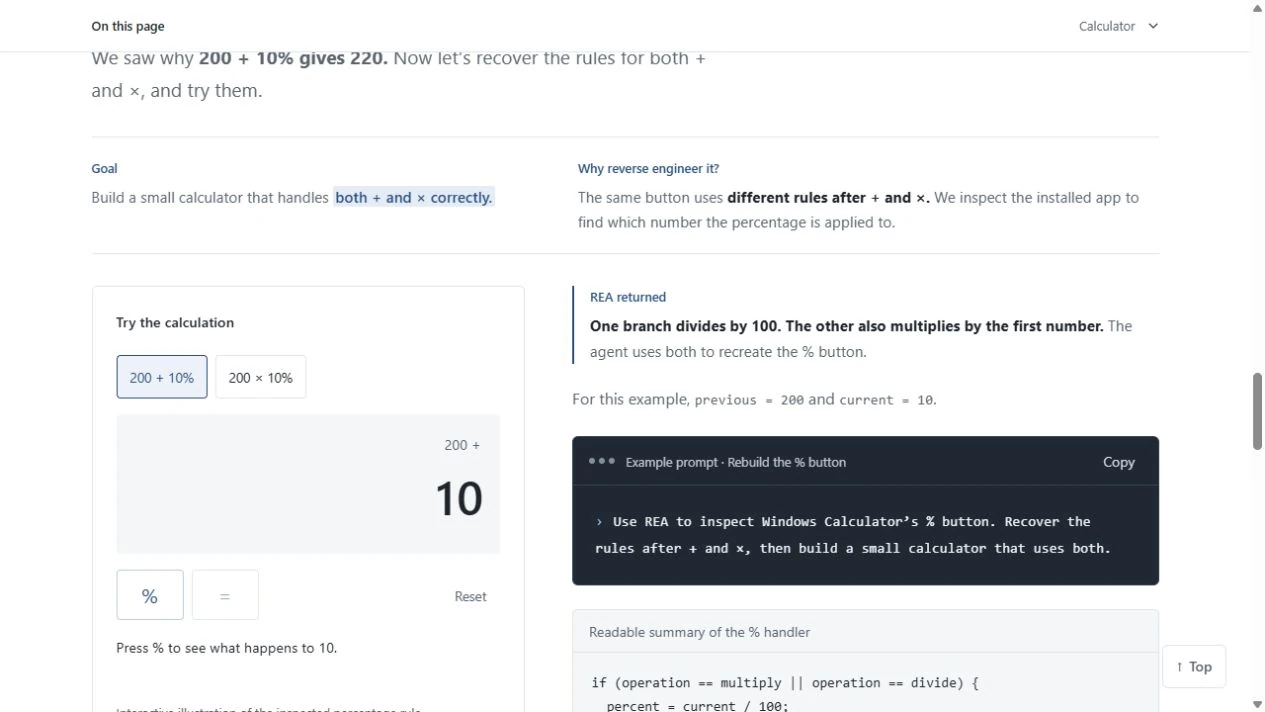
หน้า REA ยกตัวอย่าง Windows Calculator ว่า 200 + 10% ให้ 220 เพราะหลังเครื่องหมายบวก เปอร์เซ็นต์คิดจากจำนวนแรก แต่ 200 × 10% ได้ 20 เพราะ 10% กลายเป็น 0.1 ก่อนคูณ โครงการแสดงเส้นทางคำสั่งที่ถอดกลับและเทียบกับซอร์สของ Microsoft เพื่ออธิบายความต่างนี้ ตัวอย่าง Calculator จาก REA
คำอธิบายว่า “ปุ่มนี้หารร้อย” อาจไม่เพียงพอ ต้องดูเครื่องหมายคำนวณก่อนหน้าและค่าที่ส่งเข้าฟังก์ชันด้วย หากต้องการเขียนโปรแกรมให้ทำงานแบบเดียวกัน ควรตรวจตัวอย่างที่ใช้เครื่องหมายต่างกัน ผลลัพธ์จากข้อมูลเข้าชุดเดียวไม่ได้ยืนยันการทำงานทุกกรณี
Dinosaur game: อ่านกฎการเพิ่มความเร็วจากสคริปต์
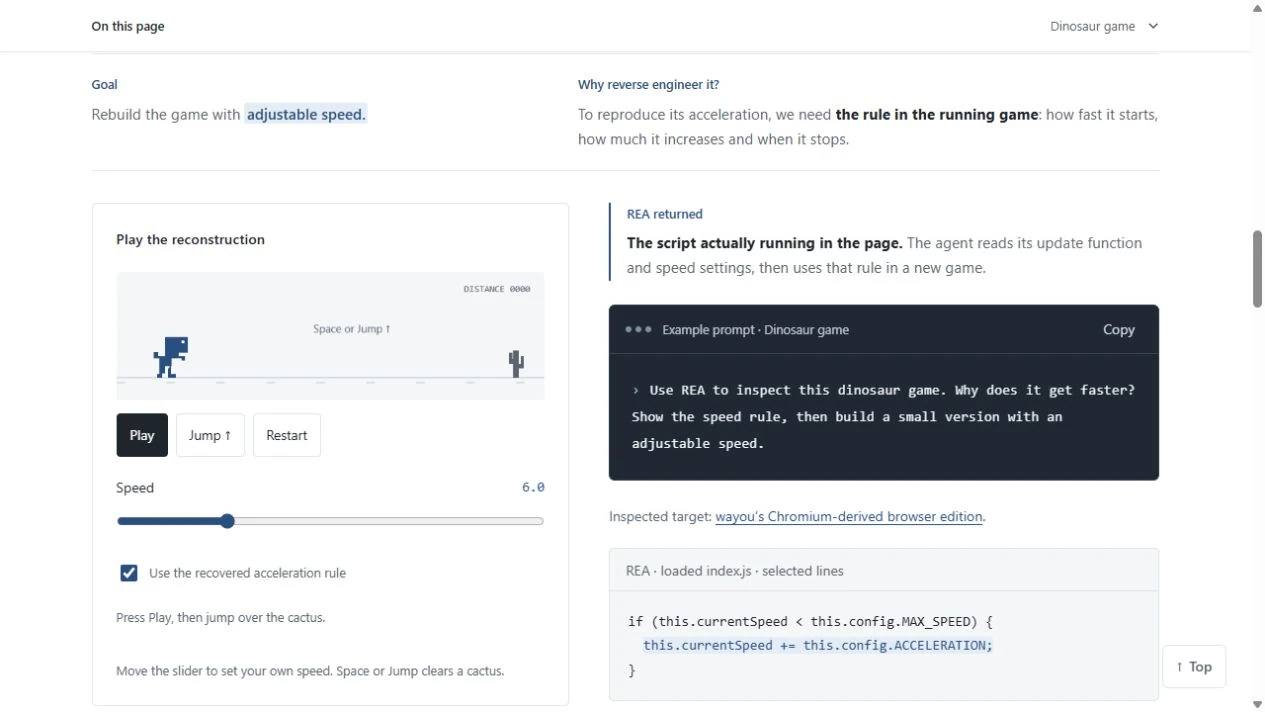
ตัวอย่าง Dinosaur game บนหน้า REA แสดงการอ่านสคริปต์เพื่อหากฎเพิ่มความเร็ว แล้วใช้ข้อมูลนั้นสร้างเกมจำลองที่ปรับความเร็วได้ ผู้อ่านลองดูพฤติกรรมจากเกมจำลองและอ่านกฎที่ใช้จากสคริปต์ประกอบกันได้ ดูตัวอย่างของผู้พัฒนา
Electron: ปุ่มบนหน้าจออาจส่งงานข้าม process
คู่มือ JavaScript/Electron ใช้แอป Notes ตัวอย่างเพื่ออธิบายเส้นทางการสร้างไฟล์ CSV งานเริ่มจากส่วนแสดงผล (renderer) ผ่านสคริปต์ preload และการสื่อสารระหว่าง process (IPC) ไปยัง main process ที่เขียนไฟล์ REA เชื่อมชื่อช่องทางสื่อสาร (channel) กับฟังก์ชันที่รับงาน (handler) ซึ่งพบในโค้ด เพื่อให้ agent ตามที่มาของข้อมูลต่อได้ กรณีนี้เป็นตัวอย่างจากผู้พัฒนา ไม่ใช่การตรวจแอปของผู้อ่าน คู่มือตามเส้นทางการส่งออก CSV
สำหรับผู้พัฒนา เส้นทางนี้ช่วยบอกว่าจุดที่ต้องแก้อาจอยู่ใน process อื่น แม้ผู้ใช้จะเริ่มงานจากปุ่มบนหน้าจอ หากชื่อ channel ถูกสร้างตอนรัน หรือยังระบุไม่ได้ว่า handler ใดรับงาน ก็อาจต้องสังเกตขณะรันเพิ่มเติม
DX-Ball: เมื่อ pseudocode ไม่บอกสูตรครบ
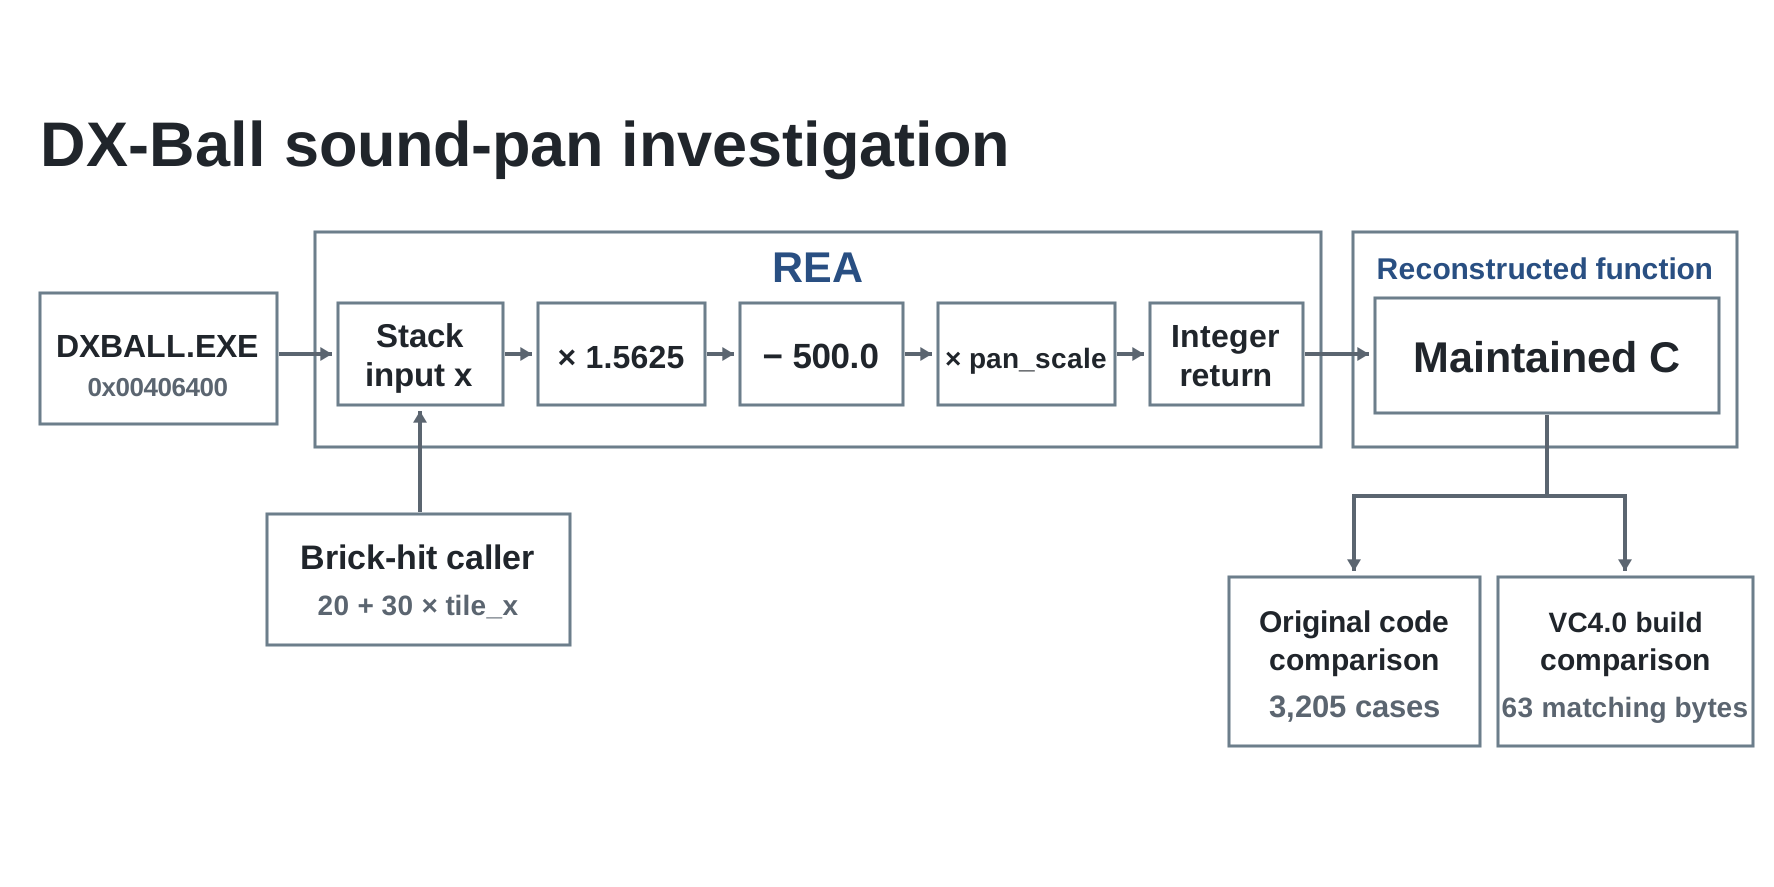
คู่มือวิเคราะห์ native ยกกรณีฟังก์ชันคำนวณตำแหน่งเสียงซ้ายและขวาใน DX-Ball ซึ่ง pseudocode เริ่มต้นให้ข้อมูลไม่ครบ ผู้วิเคราะห์ต้องอ่านคำสั่งเครื่อง จุดเรียก และค่าคงที่ร่วมกัน โครงการรายงานว่าได้เทียบโค้ดที่เขียนขึ้นใหม่กับฟังก์ชันเดิมด้วยข้อมูลเข้า 3,205 ชุด และสร้างไบต์ของฟังก์ชันกลับได้ครบ 63 ไบต์ ตัวเลขนี้เป็นผลกรณีศึกษาที่ผู้พัฒนารายงาน ไม่ใช่คะแนนความแม่นยำโดยรวมของ REA หลักฐานและวิธีตรวจ DX-Ball
นำวิธีตั้งเกณฑ์ตรวจนี้ไปใช้กับงานอื่นได้ หากคำตอบเป็นสูตร ควรระบุข้อมูลเข้าและผลลัพธ์ที่ใช้เปรียบเทียบ หากอธิบายเส้นทางการทำงาน ควรบอกจุดเริ่ม จุดจบ และเงื่อนไขระหว่างทาง ผลตรวจใช้ยืนยันได้เฉพาะข้อที่ตรวจ ไม่ครอบคลุมข้อสรุปอื่นโดยอัตโนมัติ
เลือกงานแรกที่มีขอบเขตชัดเจนและได้รับอนุญาต
แพ็กเกจ rea-agents รุ่น 6.9.0 ระบุว่าต้องใช้ Node.js 22.x ตั้งแต่ 22.23.4, 24.x ตั้งแต่ 24.22.1 หรือ 26.12.1 ขึ้นไป พร้อม npm โดย Node.js 23, 25, 26 รุ่นก่อน 26.12.1 และรุ่นก่อนเผยแพร่จริง (prerelease) ไม่อยู่ในช่วงที่รองรับ ตรวจสอบรุ่นของแพ็กเกจและ คู่มือติดตั้งล่าสุด ก่อนใช้ เพราะข้อกำหนดอาจเปลี่ยน ส่วนเครื่องมือเสริมขึ้นกับไฟล์ที่จะวิเคราะห์ KrobClick ไม่ได้รันคำสั่งติดตั้งนี้:
npx rea-agents setupขั้นตอนติดตั้งให้เลือก agent ตรวจรายการตั้งค่าที่จะเปลี่ยน แล้วอนุมัติก่อนเริ่มใช้ จากนั้นปิดและเปิด agent ใหม่ ส่วนงานวิเคราะห์ native ต้องตรวจตัววิเคราะห์และระบบที่รองรับเพิ่มเติม อ่าน คู่มือติดตั้งล่าสุด ก่อนทำตาม โดยเฉพาะความต่างระหว่างโค้ดบน main กับแพ็กเกจ npm ที่ติดตั้งได้
ตัวอย่างโจทย์ที่ KrobClick เสนอสำหรับงานแรกคือ: “ตรวจแอปตัวอย่างที่ฉันมีสิทธิ์วิเคราะห์ อธิบายว่าปุ่ม Export สร้างไฟล์จากข้อมูลใด ระบุไฟล์และฟังก์ชันที่เกี่ยวข้อง แยกสิ่งที่อ่านจากโค้ดออกจากสิ่งที่สังเกตตอนรัน และบอกจุดที่ยังยืนยันไม่ได้” โจทย์นี้ระบุทั้งสิ่งที่ต้องการรู้และหลักฐานที่ต้องตรวจ จึงประเมินผลงานได้ชัดกว่าการขอให้เข้าใจทั้งแอปในครั้งเดียว
วิเคราะห์ในเครื่องยังต้องดูข้อมูลที่ agent ส่งต่อ
REA ระบุว่าวิเคราะห์โปรแกรมหรือไฟล์บนเครื่อง โดยไม่อัปโหลดแอปไปยังบริการวิเคราะห์ของ REA อย่างไรก็ตาม agent จะได้รับผลจากเครื่องมือ หากใช้โมเดลที่ให้บริการผ่านเครือข่าย ข้อมูลจากโค้ดหรือไฟล์อาจถูกส่งเป็นบริบทให้โมเดลด้วย จึงต้องตรวจนโยบายข้อมูลของผู้ให้บริการโมเดลแยกต่างหาก คำอธิบายเรื่องข้อมูลใน FAQ ของโครงการ
นโยบายความปลอดภัยระบุว่า REA ไม่ใช่ sandbox หรือระบบแยกการทำงานเพื่อจำกัดผลกระทบจากไฟล์ การเปิดไบนารีจะให้ตัววิเคราะห์อ่านและแปลโครงสร้างไฟล์ด้วยสิทธิ์ของผู้ใช้ในเครื่อง ส่วนกลไกควบคุม session ไม่ได้ป้องกัน process ประสงค์ร้ายที่ทำงานอยู่แล้วภายใต้บัญชีผู้ใช้ระบบปฏิบัติการเดียวกัน การวิเคราะห์ขณะรัน (runtime analysis) ยังอาจเปิดหรือโต้ตอบกับโปรแกรมเป้าหมาย จึงมีผลต่างจากการอ่านไฟล์โดยไม่รันโค้ด อ่านขอบเขตการป้องกันของ REA
กำหนดโฟลเดอร์และข้อมูลที่อนุญาตให้ agent อ่าน ตรวจสิทธิ์ของโมเดลและเครื่องมือ และเลือกสภาพแวดล้อมแยกให้เหมาะกับความเสี่ยงของไฟล์ หากต้องเผยแพร่บันทึกการทำงาน (log) เพื่อขอความช่วยเหลือจากโครงการ ให้ลบข้อมูลรับรองการเข้าถึง ตำแหน่งไฟล์ส่วนตัว และข้อมูลของโปรแกรมที่วิเคราะห์ออกก่อน ตามคำแนะนำด้านความปลอดภัยของผู้พัฒนา
MIT License ของ REA เป็นสิทธิ์สำหรับตัวเครื่องมือ ไม่ได้ให้สิทธิ์ในโปรแกรมหรือเนื้อหาที่นำมาวิเคราะห์ตามไปด้วย โครงการกำหนดให้ผู้ใช้รับผิดชอบการได้รับอนุญาตและปฏิบัติตามกฎที่เกี่ยวข้อง ควรเริ่มจากโปรแกรมของตัวเอง ตัวอย่างที่โครงการเตรียมไว้ หรือซอฟต์แวร์ที่เงื่อนไขอนุญาตตรงกับงานที่จะทำ
REA เหมาะเมื่อมีคำถามที่ชัดและต้องการคำตอบที่ตามหลักฐานได้
REA เหมาะกับนักพัฒนาที่ต้องตามการทำงานข้ามหลายไฟล์หรือหลายส่วนของแอป และผู้ศึกษาซอฟต์แวร์ที่ต้องการให้ agent ช่วยหาจุดที่ควรวิเคราะห์ต่อ หากมีซอร์สโค้ดครบและคำถามอยู่ในฟังก์ชันสั้น ๆ การอ่านโค้ดโดยตรงอาจใช้ขั้นตอนน้อยกว่า ส่วนผู้ที่ต้องการเพียงใช้โปรแกรมก็ไม่จำเป็นต้องเพิ่มเครื่องมือวิเคราะห์
ก่อนนำคำตอบไปใช้ ให้ลองตามกลับไปยังหลักฐาน ดูว่าระบุสิ่งที่ยังไม่รู้ไว้ครบหรือไม่ และคิดว่าจะทดสอบข้อสรุปด้วยข้อมูลเข้าชุดอื่นได้อย่างไร เกณฑ์ของ KrobClick นี้ช่วยระบุงานที่ต้องตรวจต่อ แต่คนยังต้องอ่านผลและออกแบบการทดสอบให้ตรงคำถาม
อ่านต่อเรื่องการกำหนดสิทธิ์ให้ agent ได้ที่ Zero-trust สำหรับ AI agent และเรื่องการแบ่งงานหลายบทบาทที่ OpenRig และทีม coding agent เครดิตภาพและใบอนุญาตอยู่ที่ รายการแหล่งภาพ Crafting Apps และ REA
แหล่งข้อมูลและภาพต้นทาง
- GitHub: morluto/rea — README และเอกสารโครงการ
- REA: การทำงานและตัวอย่าง Calculator
- REA: Native binary analysis — DX-Ball
- REA: JavaScript and Electron analysis
- REA: Browser and network analysis
- REA: Installation และความต่างระหว่าง main กับรุ่นเผยแพร่
- REA: Security policy และ security boundary
- REA: MIT License
- REA: Website observation with CDP (reviewed 23 October 2026)
- REA: JavaScript and ASAR analysis
- REA: Apple application bundles and IPA
- REA: Static Android APK analysis
- REA: Managed-code analysis (.NET)
- REA: Firmware analysis
- REA: Packet capture summaries
- REA: Recorded packet capture inspection
- REA: Released package and main (reviewed 23 October 2026)
ตรวจเอกสารและภาพต้นทางเดิมวันที่ 11 ตุลาคม 2569 ตามเวลาไทย ภาพจาก repository อ้างอิง commit 69fe5b6010f2658d302cf2c6e6a8b770205da080 ส่วนภาพ Calculator และ Dinosaur จับจากเว็บไซต์ต้นทางในวันเดียวกัน ทบทวนเฉพาะหัวข้อประเภทงานที่ REA ใช้วิเคราะห์ได้เพิ่มเติมวันที่ 23 ตุลาคม 2569 จากเอกสาร commit b7f8bbb49fbb675c392e346c9c0c1b56670ab680 และตรวจเฉพาะข้อกำหนดติดตั้งของแพ็กเกจ rea-agents 6.9.0 วันที่ 16 พฤศจิกายน 2569 จาก npm และคู่มือติดตั้งปัจจุบัน บทความอธิบายเอกสารและกรณีศึกษาของผู้พัฒนา ไม่ใช่ผลติดตั้งหรือทดสอบ REA โดย KrobClick ความสามารถบน main อาจยังไม่อยู่ในแพ็กเกจ npm ที่เผยแพร่ ควรตรวจคู่มือและรุ่นที่ใช้ก่อนทำตาม