
เปลี่ยน REST API เป็น MCP Tool ผ่าน Google Cloud API Gateway อย่างไร
หลายองค์กรมีความสามารถสำคัญอยู่หลัง REST API อยู่แล้ว แต่ AI Agent จะใช้บริการเหล่านั้นได้ต้องมีคำอธิบาย tool และวิธีเรียกที่เข้าใจร่วมกัน Google Cloud API Gateway เพิ่มทางเลือกให้ gateway เดิมทำหน้าที่เป็น remote MCP server โดยไม่ต้องสร้างตัวกลางใหม่ทั้งชุด
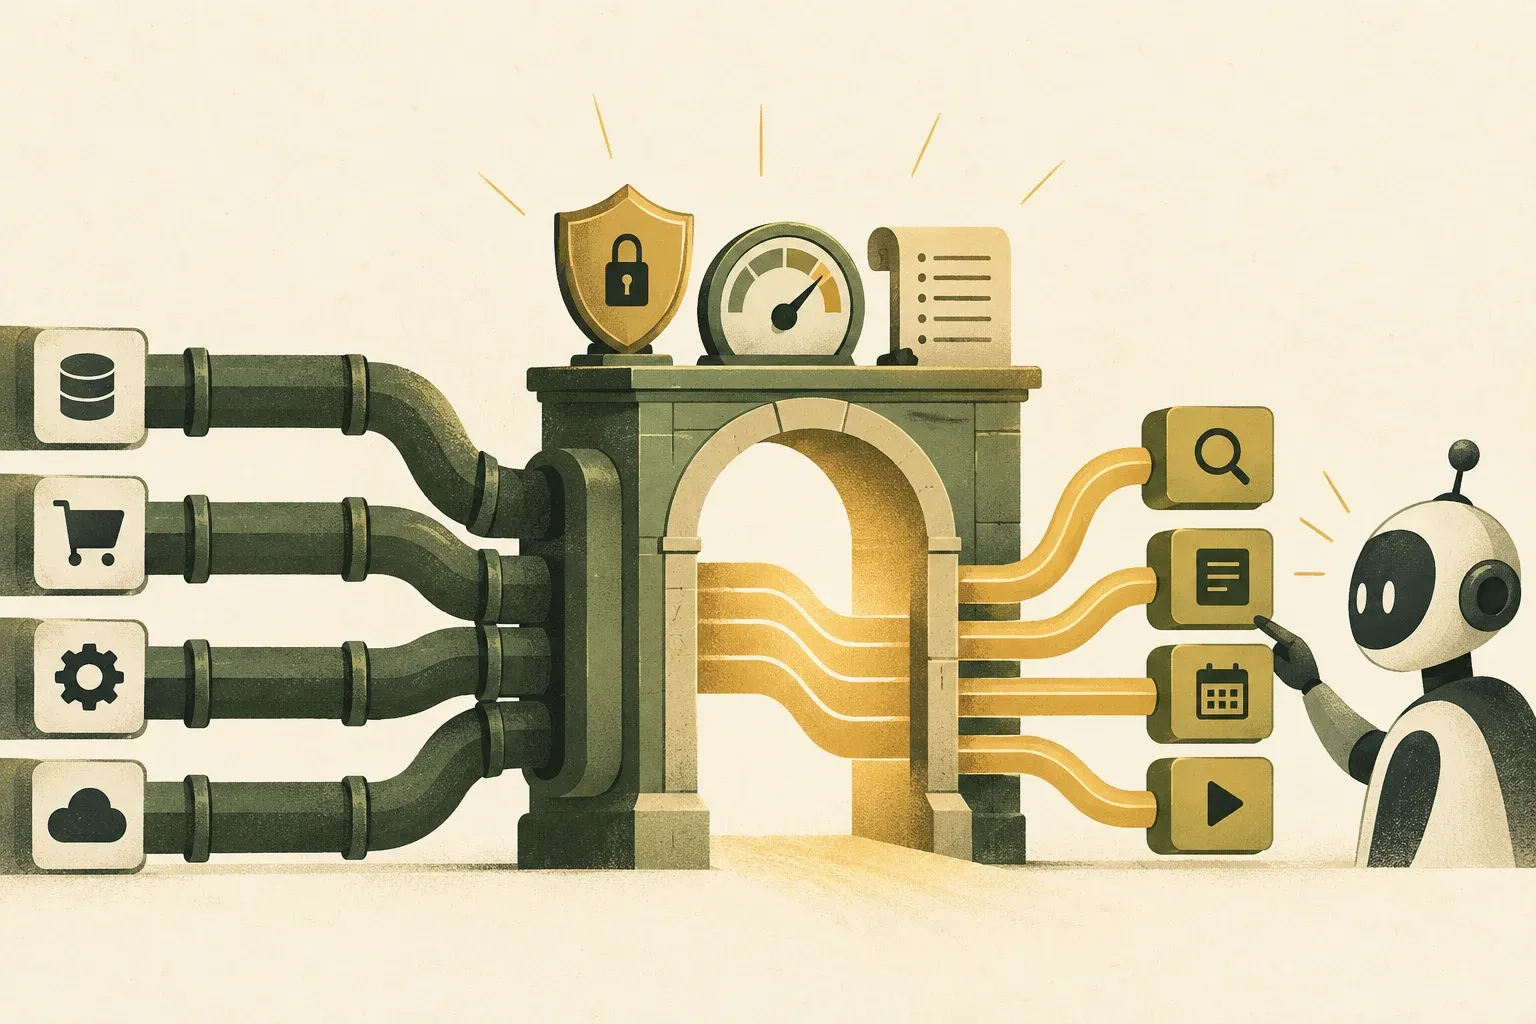
API Gateway ทำหน้าที่แปลคำสั่ง MCP ไปยัง REST API เดิม
Model Context Protocol (MCP) กำหนดวิธีให้ agent ค้นพบและเรียกเครื่องมือ Google Cloud API Gateway สามารถรับคำขอ MCP แบบ JSON-RPC ที่ endpoint เดียว แปลง tools/call ไปเป็น REST request แล้วแปลงผลตอบกลับเป็น MCP result
ข้อดีคือ request ที่ถูกแปลงยังวิ่งผ่าน authentication, quota และ logging ของ operation เดิม ทีมไม่ต้องสร้าง MCP server อีกตัวที่ทำ routing และ policy ซ้ำ แต่ฟีเจอร์ยังอยู่ใน Public Preview จึงควรประเมินความเสถียรและข้อกำหนดก่อนใช้กับงานสำคัญ
เริ่มจาก OpenAPI 3 และคำอธิบายที่โมเดลเข้าใจ
การเปิดใช้ต้องมี OpenAPI 3.0.x หรือ 3.1.x แล้วเพิ่ม annotation ระดับเอกสารเพื่อเปิด MCP จากนั้นกำหนดแต่ละ operation ว่าจะใช้เป็น tool หรือไม่ แต่ละ operation ต้องมี backend และ description ที่ไม่ว่าง
คำอธิบาย tool เป็นสัญญาณหลักที่โมเดลใช้ตัดสินใจว่าจะเรียกเมื่อไร จึงควรบอกทั้งสิ่งที่ tool ทำ เงื่อนไขที่ควรใช้ และข้อจำกัด ไม่ควรตั้งชื่อกว้างอย่าง “จัดการข้อมูล” เพราะโมเดลอาจเลือกผิด tool หรือส่ง argument ไม่ตรงเจตนา
Policy เดิมยังใช้ได้ แต่ต้องแยกการค้นพบกับการเรียกจริง
เมื่อ agent เรียก tool gateway จะใช้ JWT หรือ API key ตามที่ REST operation กำหนด โควตาและ log จึงอยู่บนเส้นทางเดียวกับ traffic ปกติ อย่างไรก็ตาม tools/list ซึ่งเผยชื่อและ input schema ของ tools ไม่ได้ถูกป้องกันโดยค่าเริ่มต้นตามประกาศ
ระบบ production ควรพิจารณาบังคับ JWT สำหรับการค้นพบด้วย เพราะแม้ผู้ไม่หวังดีเรียก operation ไม่ได้ รายชื่อ tool และ schema ก็อาจเปิดเผยโครงสร้างระบบหรือข้อมูลที่ช่วยวางแผนโจมตี ทั้งนี้ API key ไม่สามารถใช้ป้องกัน tools/list ในรูปแบบที่ Google อธิบายไว้
การเปิด API ให้ agent เพิ่มความเสี่ยงด้านเจตนา
REST API เดิมมักถูกเรียกจากโค้ดที่เส้นทางค่อนข้างแน่นอน แต่ agent เลือก tool จากภาษาและบริบทซึ่งอาจถูก prompt injection หรือเข้าใจผิดได้ การยืนยันตัวตนตอบว่าใครเรียก ไม่ได้ยืนยันว่าการเรียกตรงกับความตั้งใจของผู้ใช้
- ให้สิทธิ์ขั้นต่ำ: แยก credential ของ agent และเปิดเฉพาะ operation ที่จำเป็น
- จำกัดผลกระทบ: ใช้ quota, validation และ idempotency กับการเปลี่ยนข้อมูล
- ขออนุมัติ: งานที่จ่ายเงิน ลบข้อมูล หรือส่งข้อความควรมีขั้นยืนยันที่มองเห็นรายละเอียด
- ตรวจย้อนหลัง: log ควรเชื่อม user intent, tool call, credential และผลลัพธ์เข้าด้วยกัน
ไม่ใช่ทุก API ควรถูกแปลงเป็น tool
เริ่มจาก operation แบบอ่านข้อมูลที่ผลกระทบต่ำและมี schema ชัด ทดสอบว่าโมเดลเลือก tool ถูก ส่ง argument ถูก และจัดการ error ได้ จากนั้นจึงเพิ่ม operation ที่เขียนข้อมูลพร้อม policy ที่เข้มขึ้น API ภายในที่มี endpoint กว้างหรือรับคำสั่งแบบอิสระควรถูกห่อด้วย service ที่มีขอบเขตแคบก่อน
ควรตรวจด้วยว่า error message หรือ response มี secret และข้อมูลส่วนบุคคลหรือไม่ เพราะสิ่งที่ backend ส่งกลับอาจถูกนำเข้า context ของโมเดลและไปปรากฏใน log อื่นต่อ
แผนตรวจสมมติสำหรับ API ของทีมเอง: เริ่มด้วยเครื่องมืออ่านข้อมูลหนึ่งรายการและข้อมูลทดสอบที่ไม่เป็นความลับ ตรวจการค้นพบเครื่องมือกับการเรียก backend แยกกัน ทั้งกรณี credential ถูกต้อง ขาด credential และไม่มีสิทธิ์ในรายการนั้น ผลที่ต้องการคือคำขอที่ไม่มีสิทธิ์ไม่อ่านข้อมูลได้ แม้เห็นชื่อเครื่องมือ จากนั้นตรวจ log และ quota ของทั้ง Gateway กับ backend ก่อนเพิ่มเครื่องมือเขียนข้อมูล แผนนี้ยังไม่ได้รันกับ Google Cloud และไม่ควรทดลองกับ API ที่ไม่ได้รับอนุญาต
กำหนดสิทธิ์และวิธีตรวจสอบก่อนเปิดเครื่องมือเพิ่ม
API Gateway ช่วยใช้ระบบยืนยันตัวตน โควตา และบันทึกการทำงานเดิมกับเครื่องมือของ Agent ได้ ก่อนเปิดเพิ่ม ควรทำรายการ API เลือกเฉพาะ operation ที่จำเป็น เขียนคำอธิบายให้ชัด และประเมินภัยคุกคาม เริ่มจากงานอ่านข้อมูลก่อนขยายไปสู่งานที่เปลี่ยนระบบจริง
แหล่งอ้างอิง
บทความนี้อ้างอิงฟีเจอร์ Public Preview ของ Google Cloud ณ วันที่ 7 ตุลาคม 2569 พฤติกรรม ราคา ข้อจำกัด และสถานะการให้บริการอาจเปลี่ยนก่อน General Availability ควรตรวจเอกสารล่าสุดและทดสอบในสภาพแวดล้อมแยก