
OpenClaw คืออะไร: เจาะสถาปัตยกรรม Gateway, Agent Runtime, Memory และ Security ของ AI Agent แบบ Self-hosted
AI agent ที่ทำงานแทนเราได้จริงต้องมีมากกว่าโมเดลภาษา เพราะมันต้องรับข้อความจากหลายช่องทาง จำบริบท เรียกเครื่องมือ จัดการ credential และตัดสินใจว่าจะให้โค้ดหรือคำสั่งไปรันที่ไหน OpenClaw พยายามแก้โจทย์ทั้งหมดนี้ด้วยสถาปัตยกรรมแบบ Gateway-centric ที่ผู้ใช้ควบคุมเอง บทความนี้จะไล่ตั้งแต่ชั้นสถาปัตยกรรมไปจนถึง trust boundary และ security trade-off ที่สำคัญ
OpenClaw คืออะไร และทำไมควรมองว่าเป็น “agent operating layer” มากกว่า chatbot
OpenClaw เป็นโครงการโอเพนซอร์สสำหรับรัน AI assistant หรือ AI agent บนเครื่องและโครงสร้างพื้นฐานที่ผู้ใช้ควบคุมเอง จุดเด่นไม่ได้อยู่ที่การสร้างโมเดลภาษาใหม่ แต่คือการทำหน้าที่เป็นชั้น orchestration ระหว่าง ช่องทางรับคำสั่ง, session และ memory, model provider, tools, plugins, credentials และ execution environment ให้ทำงานเป็นระบบเดียวกัน
OpenClaw รับข้อความจาก Telegram, Slack, Discord, WhatsApp, iMessage หรือ UI ของตัวเอง แล้วส่งไปยัง agent ที่เหมาะสม จากนั้นเรียกโมเดลและเครื่องมือ เก็บสถานะงาน และส่งผลกลับช่องทางเดิม ส่วน LLM ทำหน้าที่ให้เหตุผลและสร้างคำตอบภายในกระบวนการนี้
OpenClaw จึงต่างจากแอปแชต AI ทั่วไปตรงที่ผู้ใช้ควบคุม agent runtime และ state เองมากกว่า ตัวโปรเจกต์ระบุว่าข้อมูล state, memory และ credentials อยู่บนฮาร์ดแวร์ของผู้ใช้ ส่วน prompt จะถูกส่งไปยัง model provider และ chat platform ที่ผู้ใช้เลือกเชื่อมต่อ นี่ไม่ได้แปลว่า “ข้อมูลไม่ออกจากเครื่องเลย” เพราะหากเลือกใช้โมเดล cloud หรือบริการแชตภายนอก ข้อมูลที่จำเป็นต่อการใช้งานก็ยังต้องวิ่งไปยังบริการเหล่านั้นตาม configuration
โปรเจกต์ถูกสร้างโดย Peter Steinberger และชุมชน ปัจจุบันดูแลภายใต้ OpenClaw Foundation และเผยแพร่ภายใต้สัญญาอนุญาต MIT จึงเหมาะกับคนที่ต้องการศึกษาหรือดัดแปลง agent stack ได้ลึกกว่าการใช้ SaaS สำเร็จรูป
Mental model: แยก OpenClaw ออกเป็น 6 ชั้น
การทำความเข้าใจ OpenClaw จะง่ายขึ้นถ้าแยกระบบออกเป็นหกชั้น เพราะหลายคำในเอกสารมีหน้าที่คนละแบบและไม่ควรใช้แทนกัน
- 1. Channels และ clients: จุดที่ผู้ใช้คุยกับระบบ เช่นแอปแชต, Web UI, CLI หรือ native app
- 2. Gateway: daemon ที่ทำงานต่อเนื่อง เป็น control plane หลักสำหรับ connection, routing, sessions, authentication และ event stream
- 3. Agent runtime: วงรอบที่เตรียม context, เรียกโมเดล, รับ tool call, ทำงานซ้ำจนได้ผลลัพธ์ และจัดการ state ของ agent
- 4. Models และ providers: LLM ที่ใช้คิดและสร้าง output ซึ่งสามารถเปลี่ยน provider หรือเปลี่ยน model ได้โดยไม่ต้องเปลี่ยนสถาปัตยกรรมส่วนอื่นทั้งหมด
- 5. Capabilities: tools, skills และ plugins ซึ่งเพิ่มสิ่งที่ agent “ทำได้” หรือ “รู้วิธีทำ”
- 6. Execution และ trust controls: sandbox, exec approvals, tool policy, secrets และ node permissions ที่กำหนดว่า agent สามารถแตะระบบจริงได้มากแค่ไหน
ข้อดีของการแยกเป็นชั้นคือ เมื่อระบบมีปัญหาเราจะถามได้ตรงจุด เช่น “โมเดลเลือกผิด” เป็นปัญหาคนละชั้นกับ “tool รันบน host โดยไม่ sandbox” หรือ “ข้อความจากคนแปลกหน้าถูกยอมรับเข้ามา”
Gateway คือหัวใจของสถาปัตยกรรม
ใน OpenClaw มี Gateway ที่รันยาวเป็น daemon และเป็นเจ้าของ messaging surfaces ที่เชื่อมอยู่กับระบบ เอกสารสถาปัตยกรรมอธิบายว่า client ฝั่งควบคุม เช่น CLI, Web UI และ native app เชื่อมกับ Gateway ผ่าน WebSocket ส่วน device node ก็เชื่อมผ่าน WebSocket เช่นกันแต่ประกาศบทบาทเป็น node และระบุ capability ของตัวเอง
ค่าเริ่มต้นของ Gateway ผูกกับ loopback ที่ 127.0.0.1:18789 ซึ่งสะท้อนแนวคิดสำคัญว่า control plane ไม่ควรถูกเปิดสู่เครือข่ายกว้างโดยไม่จำเป็น หากต้องเข้าจากระยะไกล เอกสารแนะนำให้ใช้ private networking เช่น VPN/Tailscale หรือ SSH tunnel มากกว่าการเปิดพอร์ตตรงสู่สาธารณะ
ภายใน connection protocol มี request/response และ server-pushed events เช่นสถานะของ agent, chat, presence, health, heartbeat และ cron ทำให้ UI หรือ client หลายตัวมองเห็น state เดียวกันได้โดยไม่ต้องสร้าง agent runtime แยกต่อ client
แนวทางนี้สำคัญเพราะ agent สมัยใหม่ไม่ได้มีแค่ “รับ prompt แล้วตอบ text” แต่มี streaming, background work, tool execution, approvals, device events และ multi-session state การมี Gateway เป็นศูนย์กลางจึงช่วยให้ส่วนเหล่านี้มีที่อยู่ชัดเจนใน architecture
เส้นทางของหนึ่งคำสั่ง: จากข้อความไปสู่ side effect
สมมติผู้ใช้ส่งข้อความว่า “สรุปอีเมลล่าสุดและสร้างรายการงานที่ต้องทำ” การทำงานเชิงแนวคิดจะมีลำดับประมาณนี้
- Inbound message: channel รับข้อความและส่งเข้า Gateway พร้อมข้อมูลผู้ส่ง ห้องสนทนา และ metadata ที่จำเป็น
- Access policy: Gateway ตรวจ DM policy, pairing, allowlist, sender ownership และข้อจำกัดของ channel
- Session routing: ระบบเลือก session หรือ agent ที่ข้อความนี้ควรเข้า พร้อมดึง state ที่เกี่ยวข้อง
- Context assembly: agent runtime ประกอบ system instructions, workspace context, memory, transcript และ tool descriptions ที่อนุญาต
- Model inference: prompt ถูกส่งไปยัง provider/model ที่ตั้งไว้ เช่น OpenAI, Anthropic, Gemini หรือ local model
- Tool call: ถ้าโมเดลขอใช้เครื่องมือ runtime จะตรวจ policy ก่อนทำ action จริง เช่นอ่านไฟล์ เรียก API หรือรันคำสั่ง
- Execution boundary: action อาจรันบน Gateway host, node หรือ sandbox ขึ้นอยู่กับ configuration
- Result loop: tool result ถูกส่งกลับเข้า model เพื่อคิดต่อจนได้ final response
- Delivery: ผลลัพธ์ถูกส่งกลับผ่าน channel เดิม และ state ที่ต้องเก็บจะถูกบันทึกลง session/memory
จุดสำคัญคือ side effect ไม่ได้เกิดจาก LLM โดยตรง แต่เกิดจาก runtime ที่ตีความ tool call แล้วอนุญาตหรือปฏิเสธตาม policy เพราะฉะนั้นความปลอดภัยของ agent system ต้องพิจารณาทั้งโมเดลและโค้ด orchestration รอบโมเดล
Model provider แยกจาก agent runtime: เปลี่ยน “สมอง” ได้โดยไม่รื้อระบบ
OpenClaw อ้างอิงโมเดลด้วยรูปแบบ provider/model และรองรับ provider จำนวนมาก ทั้ง cloud API, subscription-style integrations และ local runtimes แนวคิดนี้ทำให้ model selection เป็น configuration มากกว่าการฝัง provider เดียวไว้ใน core
ความแตกต่างนี้สำคัญมากในโลก agent เพราะ “model” กับ “agent harness” ไม่ใช่สิ่งเดียวกัน โมเดลคือ inference endpoint ส่วน harness คือ runtime ที่จัดการ thread, compaction, tool events หรือพฤติกรรมเฉพาะของ agent บางชนิด OpenClaw รองรับ plugin สำหรับ model provider และยังมี agent harness plugin สำหรับกรณีที่ runtime ภายนอกต้องเป็นเจ้าของวงจร agent เอง
ในทางปฏิบัติ ผู้ดูแลระบบจึงสามารถเลือกโมเดลให้เหมาะกับงานได้ เช่นโมเดลหนึ่งสำหรับ coding อีกโมเดลสำหรับงานทั่วไป และกำหนด fallback หรือ policy แยกตาม agent โดยไม่ต้องเปลี่ยน channel, memory หรือ Gateway ทั้งชุด
อย่างไรก็ตาม “รองรับหลาย provider” ไม่ได้หมายความว่าทุก provider มี semantics เหมือนกัน เรื่อง token limit, reasoning mode, caching, tool protocol, rate limit และ billing ยังคงต่างกัน จึงต้องทดสอบ behavior จริงเมื่อสลับโมเดล โดยเฉพาะ workflow ที่พึ่งพา tool calling หนัก
Tools, Skills และ Plugins ต่างกันอย่างไร
สามคำนี้เป็นแกนสำคัญของ OpenClaw และมักถูกสับสน
- Tool: action ที่ agent สามารถเรียกได้ เช่นอ่านไฟล์ ค้นหาเว็บ รันคำสั่ง หรือส่งข้อความ Tool คือ “มือ” ของ agent
- Skill: ชุดคำสั่งหรือ workflow ที่สอน agent ว่าควรใช้ tools อย่างไร เช่นขั้นตอน deploy, rubric สำหรับ review หรือ playbook สำหรับงานซ้ำ ๆ Skill จึงคล้าย “คู่มือการทำงาน” มากกว่า executable capability
- Plugin: package ที่เพิ่ม runtime capability ใหม่ สามารถเพิ่ม tools, skills, channels, providers, hooks, speech, media, web search หรือ capability อื่น ๆ ได้ Plugin คือกลไก extension ที่กว้างที่สุด
หลักคิดง่าย ๆ คือ ถ้า agent มีเครื่องมืออยู่แล้วแต่ยังทำงานไม่เป็นขั้นตอน ให้เพิ่ม Skill แต่ถ้าระบบยัง “ไม่มีความสามารถนั้นเลย” เช่นต้องเพิ่ม provider ใหม่หรือ channel ใหม่ ให้ใช้ Plugin
จุดแข็งของ architecture แบบ plugin-oriented คือ core ไม่ต้องขยายแบบไร้ขอบเขต แต่ข้อแลกเปลี่ยนคือ supply-chain risk เพิ่มขึ้น เพราะ native plugins รันเป็นโค้ดจริง เอกสารของ OpenClaw ระบุชัดว่า native plugins ไม่ได้ถูก sandbox อัตโนมัติ และควรใช้ allowlist, pin version และตรวจที่มาของ package ก่อนติดตั้ง
Sessions และ Memory: ทำอย่างไรให้ agent จำได้โดยไม่ยัดทุกอย่างเข้า context window
LLM มี context window จำกัด จึงไม่สามารถส่ง transcript ทั้งชีวิตของผู้ใช้กลับเข้าโมเดลทุก turn ได้ OpenClaw แยก “session history” ออกจาก “memory” และมี compaction เพื่อทำให้ active context อยู่ในขนาดที่จัดการได้
ใน main session ประวัติสามารถต่อเนื่องข้ามวันได้ โดยค่าเริ่มต้นไม่จำเป็นต้อง reset รายวัน ระบบใช้ compaction เพื่อลดขนาด context และมี daily memory notes สำหรับเก็บสิ่งที่ควรจำต่อ เมื่อเกิด /new หรือ /reset ระบบสามารถนำ memory ที่เกี่ยวข้องกลับมา prime session ใหม่ได้
แนวคิดสำคัญคือ history ไม่เท่ากับ memory และ memory index ไม่เท่ากับ canonical state เอกสารรุ่นใหม่ของ OpenClaw แยก index ที่ rebuild ได้ออกจาก session/transcript ที่ต้องรักษาไว้ จึงไม่ควรแก้ปัญหา memory search ด้วยการลบฐานข้อมูลหลักแบบสุ่ม เพราะฐานข้อมูลเดียวกันอาจเก็บ durable agent state อื่นด้วย
สำหรับระบบที่มีหลาย agent หรือหลาย session ยังมี session-state awareness เพื่อบอก session หนึ่งว่า state ที่มันเชื่อเกี่ยวกับอีก session อาจล้าสมัยแล้ว เป็นรายละเอียดที่ดูเล็ก แต่สำคัญเมื่อ agent เริ่มทำงานร่วมกันหรือมีมนุษย์เข้ามาแทรกกลาง workflow
Nodes ทำให้ OpenClaw ขยายจาก “แชต” ไปสู่ device agent
Node คืออุปกรณ์ companion ที่เชื่อมกับ Gateway และประกาศ command surface ของตัวเอง ตัวอย่าง capability ที่เอกสารระบุมีทั้ง camera, device, notifications, system และบนบางแพลตฟอร์มรวมถึง screen หรือ computer-control capability
มุมมองเชิงสถาปัตยกรรมคือ Gateway ไม่จำเป็นต้องรันอยู่บนอุปกรณ์ที่มี hardware capability ทุกอย่าง เครื่องเซิร์ฟเวอร์อาจเป็นสมองกลาง ขณะที่โทรศัพท์หรือ Mac ทำหน้าที่เป็น node ที่ Gateway เรียกใช้งานเมื่อได้รับอนุญาต
แต่ node ก็เพิ่มความเสี่ยงทันที เพราะ “agent ที่อ่านแชตได้” กับ “agent ที่ควบคุมอุปกรณ์ได้” มี blast radius ต่างกันมาก การ pairing อุปกรณ์, node policy และ exec approvals จึงควรถูกมองเป็น security boundary สำคัญ ไม่ใช่ขั้นตอน setup ที่กดผ่านไปเฉย ๆ
Security model ที่ต้องเข้าใจก่อน: หนึ่ง Gateway คือหนึ่ง trust domain
ประเด็นที่สำคัญที่สุดของ OpenClaw ไม่ใช่จำนวน plugins หรือจำนวน models แต่คือ trust model เอกสาร security ระบุว่า Gateway หนึ่งตัวถูกออกแบบสำหรับ trusted operator boundary เดียว ไม่ใช่ hostile multi-tenant boundary สำหรับผู้ใช้หลายกลุ่มที่ไม่ไว้ใจกัน
ความหมายในทางปฏิบัติคือ หากคนหลายคนสามารถส่งข้อความเข้า agent เดียวกัน และ agent นั้นมีสิทธิ์ใช้ tools ที่ทรงพลัง คนเหล่านั้นกำลังแชร์ delegated authority ของ agent เดียวกันอยู่ แม้ระบบจะมี sender-scoped controls หรือ session routing ก็ไม่ควรตีความว่าเป็น isolation แบบ tenant-level
ถ้าต้องรองรับผู้ใช้หรือองค์กรที่ไม่ควรไว้วางใจกัน ควรแยก Gateway, credentials และถ้าเป็นไปได้แยก OS user หรือ host ไปเลย นี่คือการออกแบบ trust boundary ที่แข็งแรงกว่าการพยายามยัด ACL จำนวนมากลงใน Gateway เดียว
Prompt injection ยังเป็นปัญหา แม้ authentication ถูกต้อง
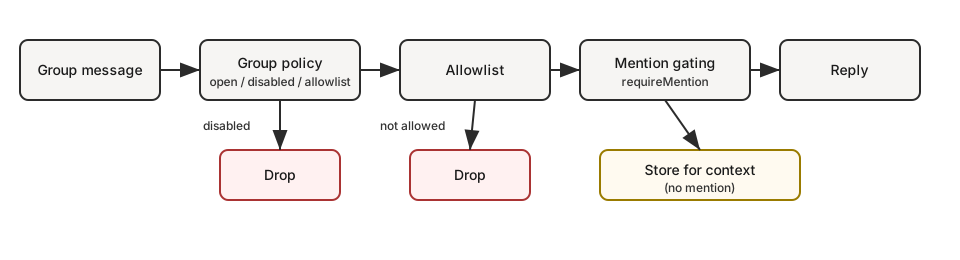
Agent system มีความเสี่ยงที่ chatbot ทั่วไปไม่มี: ข้อความที่โมเดลอ่านอาจพยายามชักจูงให้มันใช้ tool ผิดวัตถุประสงค์ เช่นข้อความในอีเมล เอกสาร เว็บเพจ หรือข้อความที่ถูก forward เข้ามา ปัญหานี้เรียกว่า prompt injection
Authentication ตอบคำถามว่า “ใครเรียก Gateway ได้” แต่ไม่ได้ตอบว่า “เนื้อหาทุกชิ้นใน context เชื่อถือได้หรือไม่” เอกสารของ OpenClaw จึงเตือนว่า requester-scoped controls ไม่ได้ sanitize quoted text, shared-room history, fetched content, attachments หรือ tool results ที่ถูกนำเข้า prompt
ดังนั้น security ที่ดีต้องเป็น defense in depth ได้แก่ จำกัด channel ที่เข้าถึง agent ได้, จำกัด tool set, ใช้ sandbox เมื่อเหมาะสม, ใช้ approvals สำหรับคำสั่ง host และแยก trust domain เมื่อผู้ใช้มีระดับความเชื่อถือต่างกัน การหวังให้ system prompt เพียงอย่างเดียวป้องกัน prompt injection ไม่เพียงพอสำหรับ agent ที่มีสิทธิ์ทำ side effect จริง
Sandbox: ลด blast radius แต่ไม่ได้เปิดมาให้ทุกอย่างโดยอัตโนมัติ
OpenClaw รองรับ sandbox backend เพื่อย้าย tool execution บางส่วนออกจาก host หลัก แต่เอกสารระบุชัดว่า sandboxing ปิดเป็นค่าเริ่มต้น และ Gateway process ยังคงอยู่บน host ต่อให้เปิด sandbox แล้ว
ประโยชน์ของ sandbox คือการจำกัด filesystem, process และ network access ของงานที่โมเดลสั่ง หาก agent ทำสิ่งที่ไม่ตั้งใจ ความเสียหายจะถูกจำกัดอยู่ใน environment ที่แคบลง แต่ sandbox ไม่ใช่ security boundary ที่สมบูรณ์แบบ และไม่ได้แก้ปัญหาทุกประเภท เช่น plugin ที่รัน in-process หรือ credential ที่ operator วางไว้ในตำแหน่งที่ agent อ่านได้
อีกชั้นหนึ่งคือ exec approvals ซึ่งใช้ policy + allowlist + การอนุมัติของผู้ใช้เพื่อควบคุมคำสั่งที่จะไปรันบน host จริง แนวคิดนี้เหมาะกับ workflow ที่ต้องแตะ host เป็นบางครั้ง เพราะเราสามารถให้ agent ทำงานอัตโนมัติใน sandbox แต่ขอ human approval เมื่อจะข้าม boundary ไปยังเครื่องจริง
Secrets: เก็บ credential อย่างไรไม่ให้มันกลายเป็น prompt content
หนึ่งในข้อผิดพลาดคลาสสิกของ agent คือเอา API key ไปวางในไฟล์ config หรือ environment ที่ tool อ่านได้ แล้วหวังว่าโมเดลจะ “ไม่ยุ่งกับมัน” OpenClaw จึงมี SecretRef เพื่อให้ credential อ้างอิงจาก env, file, exec provider หรือ shared store โดยไม่จำเป็นต้องฝังค่า plaintext ไว้ใน config ทุกจุด
เอกสารยังมีแนวคิด protected secret และ egress-time substitution ซึ่งพยายามทำให้ agent ใช้ credential เพื่อเรียกปลายทางที่กำหนดได้โดยไม่ต้องเห็น secret value โดยตรง อย่างไรก็ตาม SecretRef ไม่ได้ทำให้ host ที่ถูกเจาะหรือ host-exec agent สูญเสียสิทธิ์อ่านไฟล์โดยอัตโนมัติ การจำกัด filesystem access ยังคงเป็นหน้าที่ของ sandbox และ OS permission
นี่เป็นบทเรียนทั่วไปที่ใช้ได้กับ agent platform ทุกชนิด: secret management กับ execution isolation เป็นคนละปัญหา การแก้เพียงอย่างใดอย่างหนึ่งไม่พอ
วิธีตรวจการตั้งค่าความปลอดภัยของ OpenClaw
ใช้คำสั่งนี้ตรวจการตั้งค่า OpenClaw เช่น การเปิดรับข้อความและการเข้าถึงจากเครือข่าย สิทธิ์ของเครื่องมือและไฟล์ นโยบายปลั๊กอิน การตั้งค่า Sandbox และการอนุมัติคำสั่ง
openclaw security auditสิ่งที่น่าสนใจคือหลายปัญหาไม่ได้เกิดจาก bug แต่เกิดจาก configuration drift เช่นตั้งค่า Docker sandbox ไว้แต่ sandbox mode ปิดอยู่, เปิด tool ที่ทรงพลังในห้องแชตที่ใครก็ส่งข้อความได้ หรือเปิด Gateway สู่เครือข่ายโดยไม่มี authentication ที่เหมาะสม
สำหรับ personal agent ที่รันบนเครื่องส่วนตัว ค่า default บางอย่างอาจยอมให้ทำงานได้สะดวกกว่า แต่เมื่อระบบเริ่มย้ายขึ้น server, เปิด remote access, เชื่อมหลาย channels หรือรับข้อความจากคนอื่น threat model ก็เปลี่ยนทันที ควร audit ใหม่ทุกครั้งที่เพิ่ม surface ใหม่
ก่อนใช้ผล security audit ยืนยันขอบเขต ให้ตรวจ effective configuration ด้วย openclaw sandbox explain และดูสภาพแวดล้อมที่มีอยู่ด้วย openclaw sandbox list ตามคู่มือ Sandboxing ต้องดูทั้ง agent และ session ที่จะใช้งานจริง การมี container อยู่ไม่ได้แปลว่าทุกคำสั่งเข้ามาใน container โดยเฉพาะเส้นทาง elevated หรือ node ซึ่งต้องตรวจสิทธิ์แยก
Deployment patterns: รูปแบบไหนเหมาะกับใคร
สถาปัตยกรรมเดียวกันสามารถนำไปใช้ได้หลายแบบ แต่ risk profile ต่างกันมาก
- Personal laptop: เหมาะกับการทดลองและผู้ใช้คนเดียว ตั้งค่าง่ายและใกล้ข้อมูลส่วนตัว แต่ agent อาจมีสิทธิ์เข้าถึงไฟล์และบัญชีจำนวนมากบนเครื่องเดียวกัน
- Dedicated mini-PC หรือ home server: แยก agent ออกจากเครื่องทำงานหลัก ลด blast radius และเหมาะกับ always-on Gateway มากกว่า แต่ต้องดูแล patching, backup และ remote access เอง
- VPS/Cloud VM: เหมาะกับ Gateway ที่ต้องออนไลน์ตลอดเวลา แต่ข้อมูลและ credentials จะอยู่บนโครงสร้างพื้นฐานภายนอกบ้าน ต้องจัดการ disk encryption, network policy และ secret custody อย่างจริงจัง
- Team deployment: เหมาะเมื่อสมาชิกอยู่ใน trust boundary เดียวกันและต้องการ shared sessions หรือ collaborative workflows หากมีหลายทีมที่ไม่ควรเห็นข้อมูลกัน ควรแยก Gateway cells
OpenClaw ทำให้โครงสร้างพื้นฐานของ agent มองเห็นและควบคุมได้มากขึ้น ผู้ดูแลยังต้องเข้าใจและดูแลส่วนเหล่านี้เองเมื่อนำระบบไปใช้งาน
ประสิทธิภาพและความเสถียร: Agent ที่ดีต้องไม่พังเมื่อ conversation ยาว
ณ วันที่ 2 ตุลาคม 2026 เอกสาร OpenClaw แสดง release v2026.9.7 ซึ่งมีการปรับปรุงด้าน responsiveness ของแชตยาว, update/rollback protection, memory use, model picker และ workflow หลัง restart รวมถึงเพิ่มการรองรับ OpenAI Agents API และ Sign in with ChatGPT แบบ Beta
รายละเอียดเหล่านี้สะท้อนปัญหาจริงของ agent platform: เมื่อ session ยาวขึ้น งานเบื้องหลังมากขึ้น และมี tool events จำนวนมาก bottleneck ไม่ได้อยู่ที่ inference อย่างเดียว แต่รวมถึง database I/O, transcript rendering, compaction, queueing, plugin lifecycle และ state recovery หลัง process restart
ดังนั้นการประเมิน agent framework ไม่ควรดูแค่ benchmark ของโมเดล แต่ควรดู operational characteristics เช่น recovery, observability, migrations, release process และความสามารถในการวินิจฉัยระบบเมื่อ state ไม่ตรงกัน
สิ่งที่ OpenClaw ทำได้ดี และ trade-off ที่ต้องยอมรับ
- ควบคุม stack ได้ลึก: ผู้ใช้เลือก model, provider, runtime, channel และ execution policy เองได้มาก เหมาะกับคนที่ไม่ต้องการถูกล็อกกับ vendor เดียว
- Channel-native: agent อยู่ในช่องทางที่คนใช้อยู่แล้ว แทนที่จะบังคับให้ทุกคนเปิดแอปใหม่
- Extensible: แยก tools, skills และ plugins ชัดเจน ทำให้สร้าง workflow เฉพาะทางได้โดยไม่ต้องแก้ core ทุกครั้ง
- Stateful: มี session, memory, compaction และ shared control plane สำหรับงานระยะยาวมากกว่า request-response API ธรรมดา
- Security controls มีหลายชั้น: pairing, allowlists, tool policy, sandbox, approvals, SecretRefs และ audit ช่วยให้ผู้ดูแลวาง defense in depth ได้
- แลกกับ operational complexity: ยิ่งเปิด capability มาก ผู้ดูแลยิ่งต้องเข้าใจ networking, credentials, OS permissions, plugin trust และ model behavior มากขึ้น
- ไม่ใช่ hostile multi-tenant platform: หากต้องแยกผู้ใช้ที่ไม่ไว้ใจกัน ต้องออกแบบ separation ที่ระดับ Gateway/host ไม่ใช่หวังพึ่ง session ID
- self-hosted ไม่เท่ากับ offline: ถ้าใช้ cloud model หรือ chat platform ข้อมูลที่เกี่ยวข้องยังออกจากเครื่องตามเส้นทางที่กำหนดไว้
Checklist ก่อนนำ OpenClaw ไปใช้จริง
ตัวอย่างสมมติ: ต้องให้คนสองกลุ่มซึ่งไม่ควรอ่านไฟล์ของกันและกันใช้ผู้ช่วย อย่าเริ่มจากสร้างสอง session แล้วถือว่าแยกสิทธิ์แล้ว ให้ทำรายการ Gateway, OS user, credentials และโฟลเดอร์ที่แต่ละกลุ่มเข้าถึง จากนั้นใช้ไฟล์ทดสอบที่ไม่มีข้อมูลจริงตรวจว่ากลุ่มหนึ่งอ่านไฟล์ของอีกกลุ่มไม่ได้ รวมถึงตรวจเครื่องมือที่รันบน host หากยังมี credential หรือสิทธิ์ host ร่วมกัน ต้องบันทึกจุดนั้นเป็นขอบเขตที่ยังไม่แยก ไม่ใช้ผลที่แชตสองห้องตอบต่างกันเป็นหลักฐานแทนการตรวจสิทธิ์
หากมอง OpenClaw เป็น infrastructure มากกว่าแอป จะมีคำถามที่ควรตอบก่อนเปิดใช้งานจริงดังนี้
- Trust boundary: ใครบ้างที่ส่งข้อความเข้า Gateway นี้ได้ และคนเหล่านั้นไว้ใจกันหรือไม่
- Tool inventory: agent ต้องใช้ tool อะไรจริง และมี tool ใดที่ควรถูก deny โดย default
- Execution host: คำสั่งจะรันบน host, node หรือ sandbox และมี approval step ตรงไหน
- Secrets: credential ใดถูกเก็บ plaintext อยู่บ้าง และสามารถย้ายไป SecretRef หรือ protected store ได้หรือไม่
- Network exposure: Gateway เปิดแค่ loopback, private network หรือ public internet และมี auth/tunnel ที่เหมาะสมหรือไม่
- Plugin trust: plugin ทุกตัวมาจากแหล่งที่เชื่อถือได้หรือไม่ มีการ pin version และตรวจ dependency หรือไม่
- Memory policy: ระบบควรจำอะไรข้าม session และข้อมูลใดไม่ควรถูกนำกลับเข้า context อัตโนมัติ
- Backup/recovery: ถ้า update พังหรือฐานข้อมูลเสีย มี snapshot และวิธีกู้คืนที่ทดสอบแล้วหรือไม่
- Audit: รัน security audit หลังเปลี่ยน config หรือเพิ่ม channel ใหม่ทุกครั้งหรือไม่
สรุป: คุณค่าของ OpenClaw อยู่ที่การทำให้ “agent stack” มองเห็นและควบคุมได้
OpenClaw รวม Gateway, sessions, memory, model abstraction, ส่วนขยาย และการควบคุม execution ไว้ในสถาปัตยกรรมเดียว ความสามารถของผู้ช่วยจึงขึ้นกับการจัดส่วนเหล่านี้ให้ทำงานร่วมกันด้วย
สำหรับนักพัฒนาและทีมที่ต้องการสร้าง agent จริง ความสามารถในการเปลี่ยน provider, เพิ่ม plugin, เชื่อมหลาย channels และแยก sandbox/host execution เป็นข้อได้เปรียบมาก แต่สิ่งเหล่านี้ก็มาพร้อมภาระในการออกแบบ trust boundary, secret management และ operational security อย่างจริงจัง
OpenClaw มีส่วนประกอบสำหรับสร้างระบบ agent ที่เราควบคุมเอง ระดับความปลอดภัย ความเป็นส่วนตัว และความน่าเชื่อถือขึ้นกับ configuration, model, plugins, channels และโครงสร้างพื้นฐานที่เลือกใช้ จึงต้องประเมินระบบที่ประกอบเสร็จแล้วก่อนใช้งานจริง
แหล่งข้อมูล
- OpenClaw Foundation: OpenClaw GitHub repository
- OpenClaw Docs: Why OpenClaw
- OpenClaw Docs: Gateway architecture
- OpenClaw Docs: Capabilities overview
- OpenClaw Docs: Plugins
- OpenClaw Docs: Model providers
- OpenClaw Docs: The main session
- OpenClaw Docs: Memory overview
- OpenClaw Docs: Security
- OpenClaw Docs: Sandboxing
- OpenClaw Docs: Secrets management
- OpenClaw Docs: Nodes
- OpenClaw Docs: v2026.9.7 release notes
ตรวจสอบเอกสารและหน้า Release ของ OpenClaw เมื่อ 2 ตุลาคม 2569 ฟีเจอร์ ค่าเริ่มต้น ชื่อคำสั่ง และสถาปัตยกรรมอาจเปลี่ยนแปลงได้ตามเวอร์ชัน ควรตรวจสอบเอกสารของรุ่นที่ใช้งานจริงก่อนตั้งค่าระบบสำคัญ