
Hermes Agent vs OpenClaw ต่างกันอย่างไร? เจาะสถาปัตยกรรม Memory, Skills, Multi-Agent และ Security
Hermes Agent และ OpenClaw อยู่ในกลุ่ม AI Agent แบบโอเพนซอร์สที่ทำงานกับเครื่องมือ ไฟล์ เทอร์มินัล เว็บ และช่องทางแชตได้จริง แต่ทั้งสองไม่ได้ออกแบบด้วยปรัชญาเดียวกัน: Hermes ให้ความสำคัญกับการสะสมความรู้จากการใช้งานและเปลี่ยนประสบการณ์เป็น Memory/Skills ขณะที่ OpenClaw ให้ความสำคัญกับ Gateway, การแยก Agent/Workspace และการกำหนดขอบเขตการทำงานอย่างเป็นระบบ บทความนี้จะแยกความต่างระดับสถาปัตยกรรม ไม่ใช่เพียงเทียบรายการฟีเจอร์
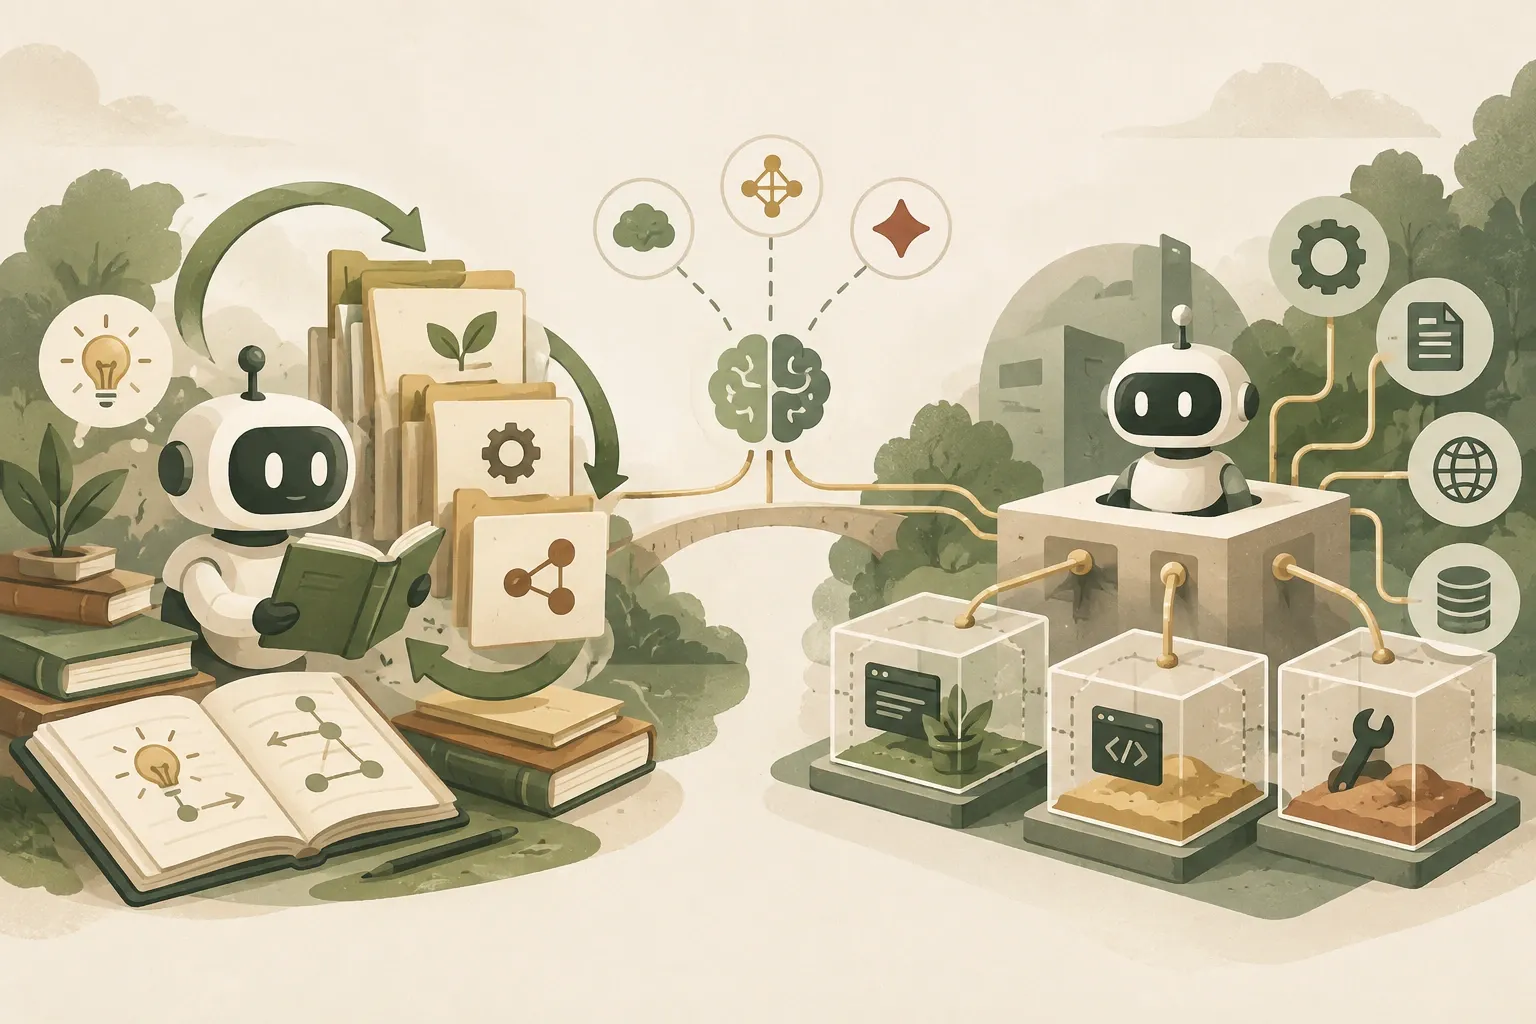
สรุปสั้นที่สุด: ทั้งคู่เป็น Agent เหมือนกัน แต่ “ศูนย์กลางการออกแบบ” คนละจุด
หน้าฟีเจอร์ของ Hermes Agent กับ OpenClaw มีหลายอย่างร่วมกัน ทั้งโอเพนซอร์ส การใช้โมเดลหลายค่าย ช่องทางแชต งานไฟล์และคำสั่งระบบ Memory, Skills งานตามเวลา และส่วนขยาย เวลาเปรียบเทียบจึงควรดูต่อว่าแต่ละระบบออกแบบมาเพื่อแก้ปัญหาใดเป็นหลัก
Hermes Agent วางแนวคิด “Agent ที่เก่งขึ้นจากการใช้งาน” ไว้ตรงกลาง ระบบแยก Memory สำหรับข้อเท็จจริงสำคัญออกจาก Skills สำหรับขั้นตอนการทำงาน และเปิดให้ Agent สร้างหรือปรับ Skills จากประสบการณ์ได้โดยตรง นอกจากนี้ยังมีการค้นบทสนทนาเก่าและตัวเลือก Memory Provider ภายนอกสำหรับการจำระยะยาวที่ลึกขึ้น
OpenClaw วางแนวคิด “ผู้ช่วยที่อยู่บนอุปกรณ์และช่องทางของเรา โดยมี Gateway เป็น control plane” ไว้ตรงกลาง จุดเด่นจึงอยู่ที่การแยก Agent, Workspace, State, Session และการผูก Agent กับบัญชีหรือช่องทางต่าง ๆ รวมถึงการกำหนด policy, sandbox และสิทธิ์ของเครื่องมือในระดับระบบ
ตารางเปรียบเทียบ Hermes กับ OpenClaw
| ประเด็น | Hermes Agent | OpenClaw |
|---|---|---|
| แกนหลัก | Self-improving agent และวงจร Memory → Skills → reuse | Gateway + isolated agents + policy-controlled execution |
| Memory พื้นฐาน | MEMORY.md + USER.md แบบจำกัดขนาด และ session search | USER.md, MEMORY.md, daily memory files, DREAMS.md และดัชนี memory |
| Skills | Agent สามารถสร้างและแก้ Skill เองได้ เป็น procedural memory โดยตรง | Skill เป็น instruction package มีลำดับ precedence, gating และ workshop/proposal flow |
| Multi-agent | Profiles/Bot Mode + delegated subagents | หลาย Agent ใน Gateway เดียว แยก workspace/state/session และ route ด้วย bindings |
| Security framing | Defense in depth แต่ขอบเขตสำคัญสุดยังอิง OS/container isolation | มอง model เป็น untrusted principal และแยก trusted Gateway ออกจาก execution ที่ย้ายไป sandbox ได้ |
| Sandbox | มีหลาย backend เช่น Docker, SSH, Modal, Singularity และอื่น ๆ | ย้าย tool execution เข้า sandbox ได้ แต่ sandbox ปิดตามค่าเริ่มต้น |
| โมเดล | แยก main model กับ auxiliary model หลายหน้าที่ | provider/model, fallback, provider plugins และ policy ราย Agent |
| ภาพการใช้งานเด่น | Agent ที่ต้องเรียนรู้งานซ้ำ ๆ และสะสมวิธีทำงาน | Personal/team assistant ที่ต้อง route หลายช่องทางและควบคุมสิทธิ์อย่างเป็นระบบ |
1. สถาปัตยกรรม: Hermes เริ่มจาก “Agent loop” ส่วน OpenClaw เริ่มจาก “Gateway”
วิธีคิดที่ง่ายที่สุดคือให้มอง Hermes Agent เป็น agent runtime ที่ค่อย ๆ เพิ่มชั้นความจำ ทักษะ การมอบหมายงาน และ gateway รอบตัวมัน ส่วน OpenClaw มอง Gateway เป็นศูนย์กลางที่รับข้อความ จัดเส้นทาง เลือก Agent จัด state และส่งงานไปยัง execution environment ตาม policy ที่กำหนด
Hermes รองรับการรันบนเครื่องตัวเอง คอนเทนเนอร์ SSH และ backend ระยะไกลหรือ serverless หลายแบบ จุดประสงค์คือให้ agent core เดียวกันย้ายไปอยู่ในสภาพแวดล้อมที่เหมาะกับงานได้ เช่น ใช้เครื่องท้องถิ่นสำหรับงานไฟล์ หรือใช้ sandbox/cloud เมื่ออยากแยกงานออกจากเครื่องหลัก
OpenClaw แยก “Gateway” กับ “execution” ในเชิงแนวคิดชัดกว่า Gateway ทำหน้าที่ control plane และยังคงอยู่บน host ขณะที่ tool execution สามารถถูกส่งเข้า sandbox ได้เมื่อเปิดใช้ แนวทางนี้ทำให้การคิดเรื่องสิทธิ์ การ route และขอบเขตของ Agent กลายเป็นส่วนหนึ่งของสถาปัตยกรรมตั้งแต่ต้น
ข้อสำคัญคือไม่ควรตีความว่า OpenClaw “ปลอดภัยโดยอัตโนมัติ” เพราะเอกสารระบุชัดว่า sandbox ปิดเป็นค่าเริ่มต้น และ Gateway กับ node ที่จับคู่กันยังอยู่ในขอบเขตความเชื่อถือของ operator เดียวกัน ดังนั้นความปลอดภัยจริงขึ้นกับ configuration ไม่ใช่ชื่อฟีเจอร์
2. Memory: Hermes เน้น “ความจำที่คัดแล้ว” ส่วน OpenClaw เน้น “ชั้นความจำหลายระดับ”
Hermes ใช้ Memory พื้นฐานสองไฟล์คือ MEMORY.md สำหรับข้อเท็จจริงเกี่ยวกับสภาพแวดล้อม โครงการ และสิ่งที่ Agent เรียนรู้ กับ USER.md สำหรับความชอบและรูปแบบการสื่อสารของผู้ใช้ ทั้งสองถูกฉีดเข้า system prompt ตอนเริ่ม session และมีขนาดจำกัดเพื่อบังคับให้ Agent เก็บเฉพาะสิ่งสำคัญ
เมื่อรายละเอียดเกินขนาด Memory แบบคัดแล้ว Hermes แยกการค้นประวัติไปที่ session search ซึ่งเก็บบทสนทนาเก่าและค้นตามต้องการ วิธีนี้แยก “สิ่งที่ควรรู้อยู่เสมอ” ออกจาก “สิ่งที่อาจต้องย้อนหา” และช่วยไม่ให้ context เริ่มต้นโตโดยไม่จำเป็น
อีกชั้นหนึ่งคือ Memory Provider ภายนอก Hermes รองรับ provider หลายแบบสำหรับ semantic search, knowledge graph, user modeling และการสรุปข้าม session ระบบเหล่านี้ทำงานเสริมกับ built-in memory แทนที่จะมาแทนที่ทั้งหมด
OpenClaw ใช้โครงสร้างที่กว้างกว่าใน workspace โดยมี USER.md, MEMORY.md, ไฟล์รายวันใน memory/YYYY-MM-DD.md และ DREAMS.md สำหรับพื้นผิวตรวจสอบโดยมนุษย์ เอกสาร Memory ปัจจุบันยังอธิบาย built-in memory engine ที่ทำดัชนีไฟล์เหล่านี้ลงฐานข้อมูลต่อ Agent และจัดอันดับการค้นด้วย relevance, recency และ importance
ผลเชิงสถาปัตยกรรมคือ Hermes พยายามแยก “facts ที่ควรอยู่ใน prompt” กับ “history ที่ค้นเมื่อจำเป็น” อย่างเข้มกว่า ส่วน OpenClaw มีลักษณะเป็น memory workspace ที่มีทั้ง long-term note, daily working memory และดัชนีค้นคืนในระบบเดียวกัน
3. Skills: จุดที่ Hermes แตกต่างชัดที่สุด
Hermes ให้นิยาม Skills ว่าเป็น procedural memory หรือ “ความรู้ว่าทำอย่างไร” ต่างจาก Memory ที่เก็บ “ข้อเท็จจริงคืออะไร” เมื่อ Agent แก้โจทย์หลายขั้นตอน เจอทางตันแล้วหาเส้นทางที่ใช้ได้ หรือถูกผู้ใช้แก้ไขวิธีทำ ระบบสามารถบันทึกขั้นตอนนั้นเป็น Skill สำหรับครั้งถัดไปได้
Hermes มีเครื่องมือสำหรับให้ Agent สร้าง อัปเดต หรือลบ Skill เอง และมี write-approval ให้ operator เลือกว่าจะอนุญาตอัตโนมัติหรือให้ stage การเปลี่ยนแปลงไว้ตรวจสอบก่อน จุดนี้ทำให้คำว่า “self-improving” มีความหมายเชิงระบบ ไม่ได้หมายถึงโมเดลเปลี่ยนน้ำหนักตัวเอง แต่หมายถึง Agent ปรับ procedural knowledge รอบโมเดลจากประสบการณ์ใช้งานจริง
OpenClaw ก็มีระบบ Skills ที่จริงจังเช่นกัน Skill เป็นโฟลเดอร์ที่มี SKILL.md พร้อม metadata และสามารถมาจาก workspace, agent, managed directory, workshop, bundled package หรือ plugin ได้ ระบบมีลำดับ precedence, allowlist, gating ตาม environment และ sandbox synchronization ชัดเจน
ความต่างคือ OpenClaw มอง Skill เป็นส่วนของระบบ configuration และ extension lifecycle มากกว่าเป็นหัวใจของ learning loop แม้จะมี Skill Workshop และกระบวนการให้ Agent เสนอ Skill ได้ แต่ภาพรวมของโครงการไม่ได้ผูกตัวตนของผลิตภัณฑ์ไว้กับการเรียนรู้ Skill จากทุก session เท่า Hermes
4. Multi-Agent: Hermes มี “Bots + Delegation” ขณะที่ OpenClaw มี “Agent Routing” เป็นโครงสร้างหลัก
Hermes มีสองภาพของ multi-agent ที่ควรแยกกัน หนึ่งคือ delegated subagents สำหรับแตกงานย่อยและทำงานขนาน สองคือ Bot Mode ซึ่งใช้ Hermes profile เป็น Bot แบบถาวร แต่ละ Bot มี role, model, memory, skills, credentials และประวัติของตัวเอง
Bot Mode จึงเหมาะกับการสร้าง “ทีมผู้เชี่ยวชาญ” เช่น Bot วิจัย, Bot ดูระบบ และ Bot เขียนเนื้อหา โดย profile เป็นหน่วยแยก state จริง ไม่ใช่แค่ persona prompt เปลี่ยนชื่อ
OpenClaw ทำ multi-agent routing เป็น primitive หลักของ Gateway แต่ละ Agent มี workspace, state directory, model registry และ session store แยกกัน จากนั้นใช้ bindings ผูกข้อความขาเข้าจาก channel/account ไปยัง Agent ที่ถูกต้องได้ เช่น Telegram บัญชีหนึ่งไป Agent งานส่วนตัว และ Slack workspace หนึ่งไป Agent งานบริษัท
ด้านการควบคุม OpenClaw ยังอนุญาตให้ Agent ร้องขอสร้าง Agent อื่นผ่านเครื่องมือของระบบ แต่ต้องผ่าน operator approval ก่อน จุดนี้เหมาะกับ deployment ที่ต้องมีโครงสร้าง persona หลายตัวและต้องการรู้ชัดว่า state กับ credentials ของแต่ละตัวอยู่ที่ไหน
การแยก profile หรือ workspace ช่วยแยกสถานะงาน แต่ยังต้องตรวจว่าทั้งสอง agent รันด้วย OS user เดียวกัน อ่านโฟลเดอร์หรือใช้ credential ร่วมกันหรือไม่ ให้ทำตาราง agent → process → execution host → โฟลเดอร์และบัญชีที่เข้าถึงได้ ก่อนตัดสินว่าระบบใดแยกข้อมูลงานของเราได้จริง นี่เป็นวิธีประเมินของ KrobClick ไม่ใช่ผลทดสอบการแยกสิทธิ์ของสองโครงการ
5. โมเดล: ทั้งคู่ไม่ล็อกกับค่ายเดียว แต่จัดการ “งานรอง” ต่างกัน
Hermes แยก main model ออกจาก auxiliary models อย่างชัดเจน Main model รับผิดชอบบทสนทนาและ tool-call loop ส่วนงานข้างเคียง เช่น context compression, vision, webpage summarization, approval scoring, MCP routing, ตั้งชื่อ session และค้น Skill สามารถเลือกโมเดลคนละตัวได้
แนวคิดนี้มีประโยชน์เมื่ออยากใช้โมเดลแรงสำหรับ reasoning แต่ใช้โมเดลเล็กกับงานประกอบ เพื่อลดค่าใช้จ่ายหรือลด latency โดยไม่ต้องยอมให้ agent loop หลักอ่อนลง
OpenClaw ใช้การอ้างอิงโมเดลแบบ provider/model รองรับ provider จำนวนมาก มี model fallback, provider plugins, custom endpoints และ policy ที่จำกัดว่า Agent ใดเลือกโมเดลอะไรได้ จุดเน้นจึงอยู่ที่การทำ model catalog และ routing ให้เป็นส่วนหนึ่งของ configuration ที่ควบคุมได้
ถ้าองค์กรต้องการ “หนึ่ง Agent ใช้โมเดลหลักตัวหนึ่งและ utility model อีกตัว” ทั้งสองทำได้ในรูปแบบต่างกัน แต่ Hermes ทำ auxiliary model slots เป็นแนวคิดระดับผลิตภัณฑ์ชัดกว่า ขณะที่ OpenClaw ทำ provider/model policy และ fallback เป็นแกนสำคัญกว่า
6. Tools และการขยายระบบ: Hermes ชอบ MCP + built-ins ส่วน OpenClaw ชอบ Plugin + Skill ecosystem
Hermes มาพร้อม tool registry ที่ครอบคลุมเว็บ เบราว์เซอร์ เทอร์มินัล ไฟล์ Memory การมอบหมายงาน และ scheduled tasks และใช้ MCP เป็นชั้น adapter สำหรับต่อกับระบบภายนอกโดยไม่ต้องแก้ core agent โดยตรง
OpenClaw มี plugin SDK และระบบ Skill/Plugin ที่ผูกกับ Gateway และ Agent โดยตรง Plugin สามารถเพิ่ม provider, tool หรือความสามารถใหม่ได้ และ Skills จาก Plugin จะเข้าสู่ระบบ precedence/gating เดียวกับ Skills อื่น
ความต่างในทางปฏิบัติคือ ถ้าทีมมี MCP servers อยู่แล้ว Hermes ให้ mental model ที่ตรงไปตรงมามาก: Agent เดิม + MCP tools เพิ่มเข้ามา ส่วน OpenClaw เหมาะกับกรณีที่ต้องการ extension ผูกกับ lifecycle ของ Gateway, provider และ policy ของ Agent อย่างลึก
7. Security: อย่าเทียบแค่คำว่า Sandbox
Security เป็นส่วนที่ต้องอ่านเอกสารละเอียดที่สุด เพราะทั้งสองระบบสามารถรันคำสั่ง อ่านไฟล์ และถือ credentials ได้ ความเสี่ยงจึงสูงกว่า chatbot ธรรมดา
Hermes ใช้ defense in depth หลายชั้น เช่น caller authorization, dangerous-command approval, file-write denylist, secret redaction, container isolation, MCP environment filtering, context-file scanning และ cross-session isolation เอกสาร security policy ของโครงการระบุว่าเมื่อพิจารณา adversarial LLM ขอบเขตที่เชื่อถือได้จริงยังต้องอาศัย operating-system isolation เป็นหลัก นั่นหมายความว่า prompt rules หรือ heuristic approval ไม่ควรถูกมองว่าเป็น security boundary ที่แข็งเท่า container/OS boundary
OpenClaw ระบุ model/agent ว่าไม่ใช่ trusted principal และให้ security boundary มาจาก host/config trust, authentication, tool policy, sandbox และ exec approvals เอกสาร “Why OpenClaw” อธิบายการแยก trusted Gateway ออกจาก execution ที่เคลื่อนย้ายไป sandbox ได้ และชู deterministic policy ที่บังคับใน code มากกว่าการขอให้ model “เชื่อฟัง prompt”
แต่ OpenClaw ก็มีข้อจำกัดที่ต้องรู้: sandbox ปิดเป็นค่าเริ่มต้น, plugins ทำงาน in-process และถูกถือเป็น trusted code, node ที่ pair กับ Gateway ได้สิทธิ์ในขอบเขต operator และหากต้องแยกผู้ใช้ที่ไม่ไว้วางใจกัน เอกสารแนะนำให้แยก Gateway/OS user/host ตาม trust boundary แทนที่จะพึ่ง workspace แยกอย่างเดียว
ดังนั้นคำถามที่ดีกว่า “ตัวไหนมี sandbox?” คือ “sandbox เปิดอยู่หรือไม่, ใครถือ credentials, tool policy บังคับตรงไหน, plugin ได้สิทธิ์ระดับใด และ untrusted input ถูกส่งไปทำงานใน process/OS ไหน”
8. Deployment: Hermes ดูเป็น Agent ที่ย้ายไปทำงานได้ ส่วน OpenClaw ดูเป็นผู้ช่วยที่มีบ้านเป็น Gateway
Hermes ให้ความสำคัญกับการรันได้หลาย backend ตั้งแต่ local, Docker, SSH ไปจนถึงสภาพแวดล้อม serverless/persistent cloud แนวคิดคือ agent เดียวสามารถไปอยู่ใกล้งานที่ต้องทำ โดยยังคง Memory, Skills และการเข้าถึงผ่าน gateway/channel ได้
OpenClaw เริ่มจากภาพผู้ช่วยที่ “อยู่บนอุปกรณ์ของคุณและในช่องทางที่คุณใช้” หนึ่ง Gateway สามารถเป็น personal install หรือ shared deployment ได้ และ agent routing ทำให้เพิ่ม persona/workspace หลายชุดใต้ control plane เดียวกัน
ถ้าจะสรุปเชิง mental model: Hermes คล้าย “agent runtime ที่มีระบบเรียนรู้และย้าย execution ได้หลายที่” ขณะที่ OpenClaw คล้าย “personal/team agent operating layer ที่จัดการ channels, state, agents และ execution policy จากศูนย์กลาง”
9. ประสบการณ์ใช้งานรายวัน: ความรู้สึกต่างกันแม้สั่งงานคล้ายกัน
เมื่อใช้ Hermes ต่อเนื่อง สิ่งที่ควรสังเกตคือ Agent มีแนวโน้มสะสมวิธีทำงานที่เคยสำเร็จ เช่น ขั้นตอน deploy, รูปแบบไฟล์ของโครงการ หรือวิธีแก้ข้อผิดพลาดเฉพาะระบบ แล้วนำ Skill กลับมาใช้เมื่อเจอโจทย์คล้ายเดิม ผู้ใช้จึงควรใส่ใจกับคุณภาพของ Memory/Skill และเปิด approval หากไม่ต้องการให้ Agent เปลี่ยน procedural knowledge เองโดยไม่มีรีวิว
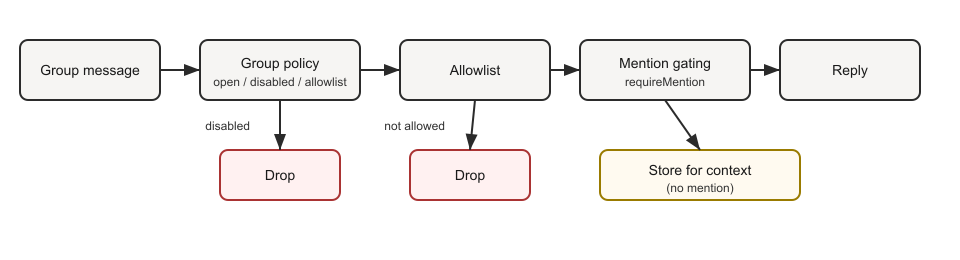
เมื่อใช้ OpenClaw ต่อเนื่อง สิ่งที่ควรสังเกตคือการจัด Agent, bindings, workspace และ permissions ให้ตรงกับบริบท เช่น Agent ส่วนตัวอาจเข้าถึง Home/Calendar ได้ แต่ Agent ในกลุ่มสาธารณะควรมี tool profile จำกัดและ sandbox แยก ความสามารถของระบบจะขึ้นกับการออกแบบ topology มากพอ ๆ กับคุณภาพโมเดล
10. ค่าใช้จ่ายและประสิทธิภาพ: Agent framework ไม่ได้ทำให้ค่า inference หายไป
ทั้ง Hermes และ OpenClaw เป็น harness รอบโมเดล ดังนั้นค่าใช้จ่ายหลักยังมาจากโมเดล, tool calls, browser/search services, storage และ execution environment ที่เลือก ความสามารถด้าน Memory หรือ multi-agent อาจลดงานซ้ำ แต่ก็อาจเพิ่มจำนวน inference calls ได้เช่นกัน
Hermes มีข้อได้เปรียบเชิงควบคุมต้นทุนตรงที่แบ่ง main model กับ auxiliary model slots ทำให้งานรองไปใช้โมเดลเล็กกว่าได้ง่าย ส่วน OpenClaw มี fallback และ model policy ที่ช่วยกำหนด provider/model ต่อ Agent และจัดการกรณี provider ล้มเหลวหรือไม่พร้อมใช้งาน
Multi-agent ก็ไม่ใช่ “ได้งานขนานฟรี” ทุก subagent หรือ specialist lane สามารถเพิ่ม token usage และ tool usage ได้ การออกแบบที่ดีควรใช้ agent เพิ่มเฉพาะงานที่แยกบริบทหรือทำขนานแล้วคุ้มจริง
ตัวอย่างแผนเปรียบเทียบแบบควบคุม: ให้แต่ละระบบสรุป changelog สาธารณะชุดเดียวด้วยโมเดลและสิทธิ์ที่เทียบเคียงกัน วัดว่าพบรายการเปลี่ยนจริงครบหรือไม่ อ้างต้นทางได้หรือไม่ และใช้ model/tool calls เท่าไร จากนั้นทดสอบฉบับไม่มีข่าวใหม่และฉบับที่มีข้อความพยายามเปลี่ยนคำสั่ง ตรวจว่าไม่แต่งข่าวและไม่ทำ action นอกโจทย์ แยกผลของ runtime จากการเปลี่ยนโมเดลหรือ prompt นี่เป็นแผนทดลองสมมติ ไม่ใช่คะแนนที่ KrobClick วัดแล้ว
11. เลือก Hermes หรือ OpenClaw ให้ตรงกับงาน
- ต้องการ Agent ที่เรียนรู้ workflow ซ้ำ ๆ: Hermes มีโครงสร้างตรงกับโจทย์นี้มาก เพราะ Memory และ Skills ถูกออกแบบเป็นวงจรสะสมความรู้ โดย Agent สามารถเขียน procedural knowledge กลับเข้าระบบได้
- ต้องการหลาย persona ที่แยก state และ route จากหลาย channel: OpenClaw วาง Agent routing, bindings, workspace และ state directory เป็นโครงสร้างหลัก จึงอ่าน architecture ได้ตรงโจทย์นี้กว่า
- ต้องการ cloud/remote execution หลายแบบ: Hermes มี terminal backend หลายประเภทและอธิบาย deployment แบบย้าย execution ไปยัง remote/serverless อย่างเด่นชัด
- ต้องการ policy/security topology สำหรับ shared deployment: OpenClaw มีเอกสารละเอียดเรื่อง Gateway, sandbox, tool policy และ trust boundary แต่ต้องเปิดและตั้งค่าตามต้องการ ไม่ควรพึ่ง defaults อย่างเดียว
- ต้องการใช้ MCP ecosystem ที่มีอยู่: Hermes มี MCP เป็นเส้นทาง extension ที่ชัดและใช้งานคู่กับ native tools ได้
- ต้องการ ecosystem แบบ Plugin/Skill ที่ผูกกับ Gateway: OpenClaw มีระบบ plugin, skill precedence และ gating ที่ละเอียด เหมาะกับการบริหาร extension หลายแหล่ง
12. ความเข้าใจผิดที่พบบ่อยเมื่อเทียบสองโครงการ
“Hermes ใช้ได้เฉพาะโมเดล Hermes” ไม่ถูกต้อง Hermes Agent เป็น agent framework ที่แยกจากตระกูลโมเดล Hermes และรองรับ provider หลายเจ้า รวมถึง endpoint ของผู้ใช้เอง
“OpenClaw เป็นแค่ WhatsApp/Telegram bot” ไม่ตรงกับสถาปัตยกรรมปัจจุบัน Channels เป็นทางเข้าออกของ Gateway แต่ระบบมี Agent runtime, tools, memory, plugins, multi-agent routing และ sandboxing แยกจาก channel adapters
“Self-improving แปลว่าโมเดลฝึกตัวเองตลอดเวลา” ใน Hermes คำนี้หมายถึงการปรับระบบรอบโมเดล เช่น Memory, Skill และ knowledge reuse เป็นหลัก ไม่ใช่การ fine-tune น้ำหนักของ LLM หลังทุกบทสนทนา
“เปิด sandbox แล้วปลอดภัยทั้งหมด” ไม่จริงทั้งสองฝั่ง Sandbox ช่วยลด blast radius แต่ยังต้องดู mounts, credentials, network access, plugins, user authorization และการแบ่ง trust boundary ร่วมด้วย
13. ใช้สองแนวคิดร่วมกันได้ไหม
ในเชิงหลักการ จุดแข็งของสองระบบสะท้อนแนวทางออกแบบ Agent ที่สามารถนำไปใช้ร่วมกันได้ แม้ไม่จำเป็นต้องรันสอง framework พร้อมกัน ตัวอย่างเช่น ทีมที่เลือก Hermes ก็ควรยืมแนวคิดจาก OpenClaw เรื่องการกำหนด trust boundary และแยก execution ที่ไม่ไว้ใจ ส่วนทีมที่เลือก OpenClaw ก็ควรยืมแนวคิดจาก Hermes เรื่องการแยก factual memory ออกจาก procedural knowledge และรีวิวสิ่งที่ Agent เรียนรู้ก่อน reuse
ก่อนเลือก framework ให้ตอบคำถาม 5 ข้อ: Agent จำอะไรและเก็บที่ไหน เรียนรู้อะไรได้เอง ใครอนุมัติการเปลี่ยน state เครื่องมือใดทำงานบน host จริง และหากเกิด prompt injection จะมีขอบเขตใดหยุดผลกระทบได้
ข้อสรุป: Hermes เน้น “เก่งขึ้นจากประสบการณ์” ส่วน OpenClaw เน้น “ควบคุม Agent หลายบริบทจาก Gateway”
Hermes Agent และ OpenClaw ไม่ได้อยู่คนละประเภท ทั้งคู่เป็น open-source agent harness ที่สามารถทำงานจริงกับเครื่องมือ ระบบไฟล์ และช่องทางสื่อสารได้ แต่เส้นทางการออกแบบต่างกันชัดเจน Hermes ให้ความสำคัญกับ learning loop, persistent memory, agent-managed skills และการย้าย execution ไปหลาย backend ส่วน OpenClaw ให้ความสำคัญกับ Gateway, agent isolation, routing, provider/plugin configuration และ policy ที่ควบคุม execution
ถ้าจะทดลองอย่างมีระบบ อย่าตัดสินจากเดโมหนึ่งงาน ควรสร้าง workflow เดียวกัน 3–5 แบบแล้วทดสอบทั้งสองระบบ เช่น งานค้นข้อมูลระยะยาว งานแก้ไฟล์ งานตามเวลา งานจาก Telegram/Slack และงานที่ต้องใช้ credentials จากนั้นวัดจำนวนครั้งที่ต้องแก้ prompt, ความสามารถในการ reuse ความรู้, token/tool cost และขอบเขตความเสียหายเมื่อ Agent ตัดสินใจผิด ผลลัพธ์จาก workflow จริงจะบอกได้มากกว่ารายการฟีเจอร์บนหน้า README
แหล่งข้อมูล
- Nous Research: Hermes Agent Documentation
- Nous Research: Hermes Agent Persistent Memory
- Nous Research: Hermes Agent Skills System
- Nous Research: Hermes Agent Security
- Nous Research: Hermes Agent Configuring Models
- Nous Research: Hermes Agent Bot Mode
- OpenClaw: Why OpenClaw
- OpenClaw: Memory Overview
- OpenClaw: Multi-agent Routing
- OpenClaw: Sandboxing
- OpenClaw: Skills
- OpenClaw: Model Providers
- OpenClaw: Security Policy
ตรวจสอบเอกสารโครงการเมื่อ 2 ตุลาคม 2569 ฟีเจอร์ ค่าเริ่มต้น ชื่อคำสั่ง และสถาปัตยกรรมของซอฟต์แวร์ Agent เปลี่ยนได้เร็ว ควรตรวจสอบเอกสารของเวอร์ชันที่ใช้งานจริงก่อนตั้งค่าระบบสำคัญ