
Credentio และ C2PA คืออะไร ตรวจที่มาของไฟล์ดิจิทัลได้อย่างไร
Credentio เป็นไลบรารีโอเพนซอร์สของ Google สำหรับตรวจข้อมูล C2PA Content Credentials ในเครื่อง ข้อมูลนี้ช่วยตรวจว่าไฟล์ภาพ เสียง หรือวิดีโอมาจากที่ใดและผ่านการแก้ไขอย่างไร โดยต้องแยกผลตรวจที่มาออกจากความจริงของเนื้อหา
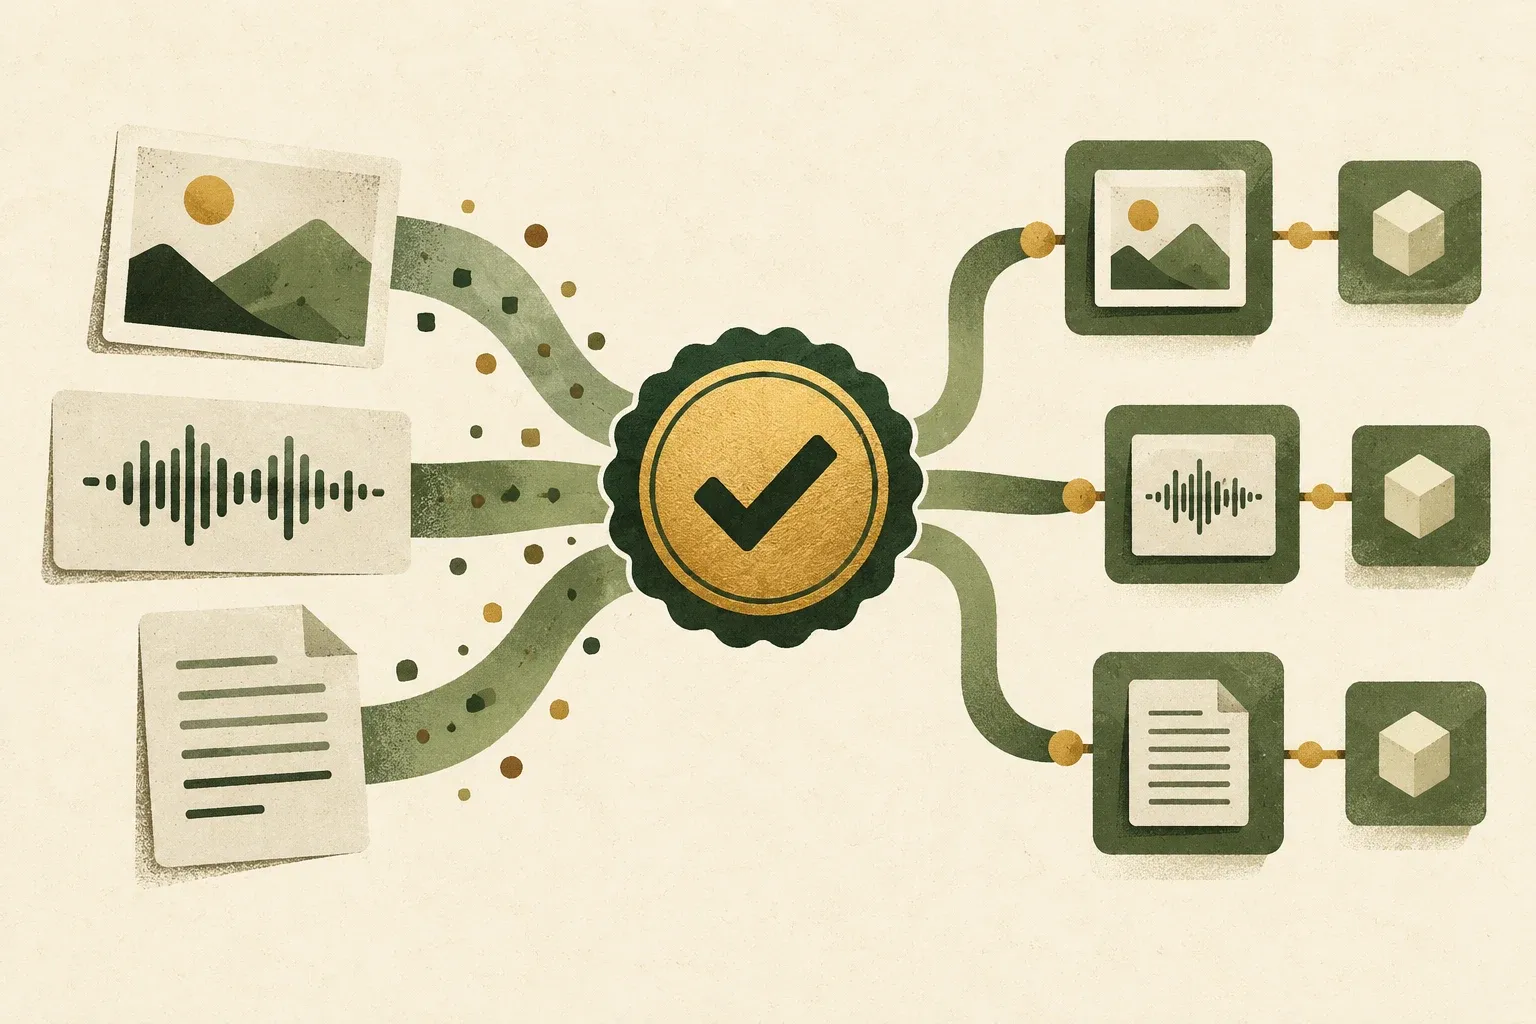
C2PA Content Credentials คือข้อมูลที่มาที่ติดกับสื่อดิจิทัล
C2PA เป็นมาตรฐานสำหรับบันทึกข้อมูลที่มาของเนื้อหา เช่น ใครหรืออุปกรณ์ใดสร้างไฟล์ ผ่านขั้นตอนแก้ไขอะไร และข้อมูลดังกล่าวถูกเปลี่ยนภายหลังหรือไม่ ข้อมูลถูกบรรจุใน manifest และปกป้องด้วยลายเซ็นดิจิทัล เพื่อให้ซอฟต์แวร์ตรวจความสมบูรณ์และสายความเชื่อถือได้
แนวคิดนี้ต่างจากเครื่องมือตรวจภาพปลอมที่พยายามเดาจากพิกเซล C2PA ไม่ได้วิเคราะห์ว่าภาพ “ดูเหมือน AI” หรือไม่ แต่ตรวจหลักฐานที่ผู้สร้างหรือเครื่องมือบันทึกไว้ตั้งแต่ต้น
Credentio คือไลบรารี C++ สำหรับตรวจ credential ในเครื่อง
Google เปิดตัว Credentio เป็นโครงการโอเพนซอร์สสำหรับอ่านและตรวจ C2PA Content Credentials โดยเริ่มรองรับข้อกำหนดเวอร์ชัน 2.2 และ 2.4 Google ระบุว่าโค้ดชุดเดียวกันถูกใช้ในผลิตภัณฑ์ที่รองรับ C2PA หลายรายการและประมวลผลสินทรัพย์ดิจิทัลจำนวนมาก
ประกาศเปิดตัวเดือนสิงหาคม 2569 เน้นงานตรวจสอบ: อ่าน manifest, assertions, claim และลายเซ็น แล้วรายงานส่วนที่ผ่านหรือพบปัญหา แต่ README ที่ตรวจเพิ่มวันที่ 18 ตุลาคม 2569 ระบุทั้ง validation และ generation แล้ว พร้อมตารางรูปแบบไฟล์และลิงก์ writer จึงไม่ควรเรียกการสร้าง credential ว่าเป็นเพียงแผนอนาคตต่อไป ทั้งนี้ สาขาซอร์สที่มีโค้ดรองรับไม่ได้ยืนยันว่า build หรือแอปของผู้อ่านพร้อมใช้งาน ต้องตรวจรุ่นและทดสอบไฟล์จริงแยกต่างหาก
| รูปแบบไฟล์ | ตรวจข้อมูล C2PA | สร้างข้อมูล C2PA |
|---|---|---|
| JPEG | รองรับ | รองรับ |
| PNG | รองรับ | รองรับ |
| MP4 | รองรับ | รองรับ |
| fragmented MP4 | ไม่รองรับ | ไม่รองรับ |
| RIFF เช่น WebP และ WAV | รองรับ | รองรับ |
การตรวจในเครื่องช่วยเรื่องความเป็นส่วนตัวและไฟล์ขนาดใหญ่
- ไม่ต้องส่งไฟล์ออก: แอปสามารถตรวจสื่อในอุปกรณ์หรือเซิร์ฟเวอร์ของตนเอง ลดการเปิดเผยข้อมูลต่อปลายทางภายนอก
- ลดเวลาและแบนด์วิดท์: โดยเฉพาะวิดีโอหรือภาพความละเอียดสูงที่มีขนาดใหญ่มาก
- ใช้ได้ในหลายสภาพแวดล้อม: ตั้งแต่แอป desktop และ mobile ไปจนถึง pipeline ฝั่งเซิร์ฟเวอร์หรือ edge
- กำหนด trust list ได้: ผู้พัฒนาสามารถใช้รายการทางการหรือรายการที่องค์กรกำหนดเองเพื่อประเมินผู้ลงนาม
Credential ที่ตรวจผ่านไม่ได้แปลว่าเนื้อหาทุกคำเป็นจริง
ลายเซ็นที่ถูกต้องช่วยยืนยันว่า manifest มาจากผู้ลงนามตาม certificate ที่เชื่อถือและไม่ได้ถูกแก้โดยไม่ถูกตรวจพบ แต่ไม่สามารถรับรองว่าเหตุการณ์ในภาพเกิดขึ้นจริง คำบรรยายถูกต้อง หรือผู้สร้างไม่มีเจตนาหลอกลวง
ในทางกลับกัน ไฟล์ที่ไม่มี Content Credentials ก็ไม่ควรถูกสรุปว่าเป็นของปลอม เพราะกล้องหรือซอฟต์แวร์อาจยังไม่รองรับ ข้อมูลอาจถูกลบระหว่างการส่งต่อ หรือแพลตฟอร์มอาจแปลงไฟล์ใหม่จน manifest หาย
ตัวอย่างสมมติสำหรับอ่านผลอย่างระมัดระวัง: ไฟล์ A ตรวจลายเซ็นและที่มาผ่าน แต่มีคนนำไปใช้กับคำบรรยายเหตุการณ์ผิด ส่วนไฟล์ B ไม่มี Content Credentials แต่มีหลักฐานอื่นรองรับเหตุการณ์ ผลตรวจของ A ไม่รับรองคำบรรยายนั้น และการไม่มี credential ของ B ก็ไม่พิสูจน์ว่าเป็นของปลอม ให้บันทึกแยกว่าตรวจความสมบูรณ์และผู้ลงนามได้อะไร แล้วตรวจเนื้อหากับบริบทจากแหล่งอื่นต่อ นี่ไม่ใช่การทดลองไฟล์จริงด้วย Credentio
ระบบใช้งานจริงต้องอธิบายผลตรวจให้คนเข้าใจ
คำว่า valid, unknown issuer, tampered หรือ missing credential มีความหมายต่างกัน UI ควรบอกว่า “ตรวจพบอะไร” และ “ยังสรุปอะไรไม่ได้” แทนการใช้เพียงป้ายจริงหรือปลอม ควรมีรายละเอียดให้ผู้ใช้ดูสายที่มา วันที่ และขั้นตอนแก้ไขเมื่อจำเป็น
ผู้ดูแลระบบยังต้องอัปเดต trust list จัดการ certificate ที่ถูกเพิกถอน และทดสอบไฟล์หลายรูปแบบ การตรวจ local ลดการส่งข้อมูลออก แต่ไม่ได้ลบภาระดูแลระบบความเชื่อถือ
ใช้ข้อมูล C2PA ประกอบการตรวจข้อเท็จจริง
Credentio มีประโยชน์เพราะทำให้ผู้พัฒนาสร้างการตรวจแหล่งที่มาแบบ local-first ได้ โดยเฉพาะงานที่ไฟล์มีขนาดใหญ่หรือเป็นความลับ แต่ผลตรวจควรเป็นหลักฐานหนึ่งชิ้นร่วมกับการตรวจแหล่งข่าว บริบท และความสมเหตุสมผล การออกแบบที่ดีจึงไม่ถามเพียงว่า credential ผ่านหรือไม่ แต่ช่วยให้ผู้ใช้เห็นว่าใครรับรองอะไร และมีช่องว่างตรงไหนที่ยังต้องตรวจต่อ
แหล่งอ้างอิง
- Google Developers Blog: Introducing Credentio
- Coalition for Content Provenance and Authenticity
- Google / Credentio contributors
อ้างอิงประกาศเปิดตัวเดิม และตรวจ README ต้นทางที่ commit cdc4101b6fd26415a461f3de38f7b64ea995714e เพิ่มวันที่ 18 ตุลาคม 2569 โดยไม่ได้ติดตั้งหรือทดสอบไลบรารี มาตรฐานและรายการผู้ให้ความเชื่อถืออาจเปลี่ยนได้ การตรวจ credential ไม่ใช่การพิสูจน์ความจริงของเนื้อหาโดยลำพัง